


La plupart des cyberattaques qui touchent une PME ou un hôpital commencent par un email ouvert au mauvais moment. Mailinblack part de ce constat depuis 2003 : l’éditeur marseillais a d’abord construit un filtre de messagerie, puis a ajouté autour de lui la gestion des mots de passe, la simulation d’attaques et la formation des collaborateurs. Cet article explique comment fonctionne chaque brique, à qui elle sert, ce qui distingue Mailinblack des alternatives et comment composer votre offre sans payer pour des modules inutiles.
Quel problème Mailinblack règle, et pour qui
Un filtre antispam classique trie les messages en fonction de leur contenu. Il laisse passer une partie des fraudes bien rédigées et ne fait rien contre l’autre faille, le collaborateur qui clique. Mailinblack traite les deux côtés : la technique, avec Protect qui arrête les emails dangereux avant la boîte de réception, et le comportement, avec Cyber Coach et Cyber Academy qui entraînent les équipes à reconnaître une tentative. Sikker complète l’ensemble sur les identifiants, souvent le second point d’entrée après la messagerie.
L’éditeur vise des organisations qui n’ont pas d’équipe de sécurité dédiée : TPE et PME, établissements de santé (CHR, CH, groupements hospitaliers de territoire), collectivités et opérateurs publics. Le site revendique plus de 26 000 organisations protégées et met en avant un hébergement en France certifié HDS, un argument décisif pour un hôpital qui doit justifier l’emplacement des données de ses agents. Pour comparer avec d’autres familles d’outils, l’annuaire recense les logiciels de sécurité informatique.
Comment fonctionne chaque brique
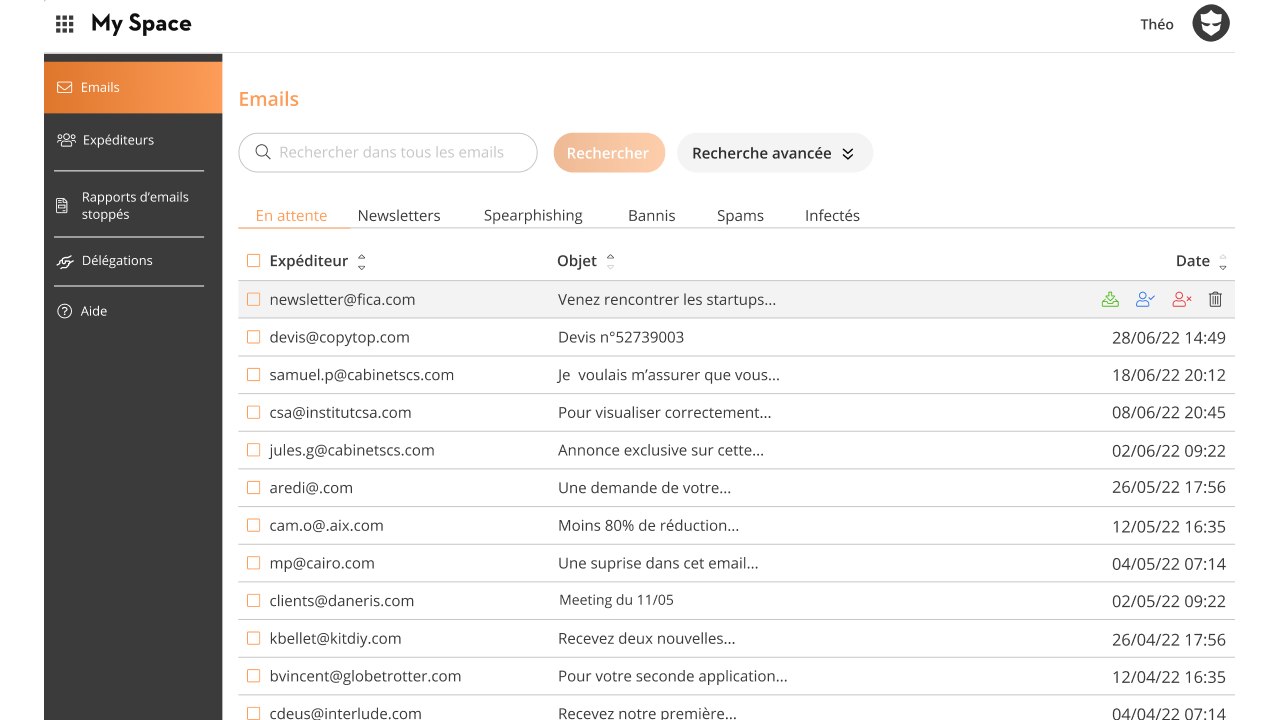
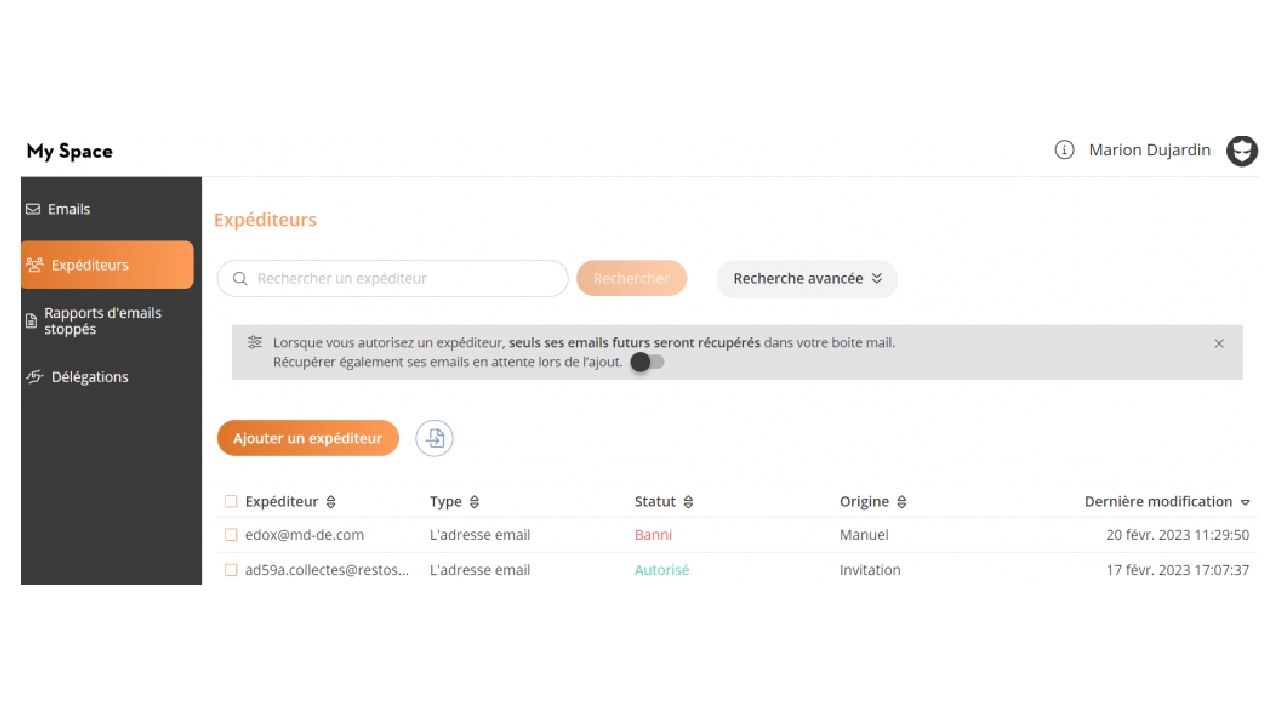
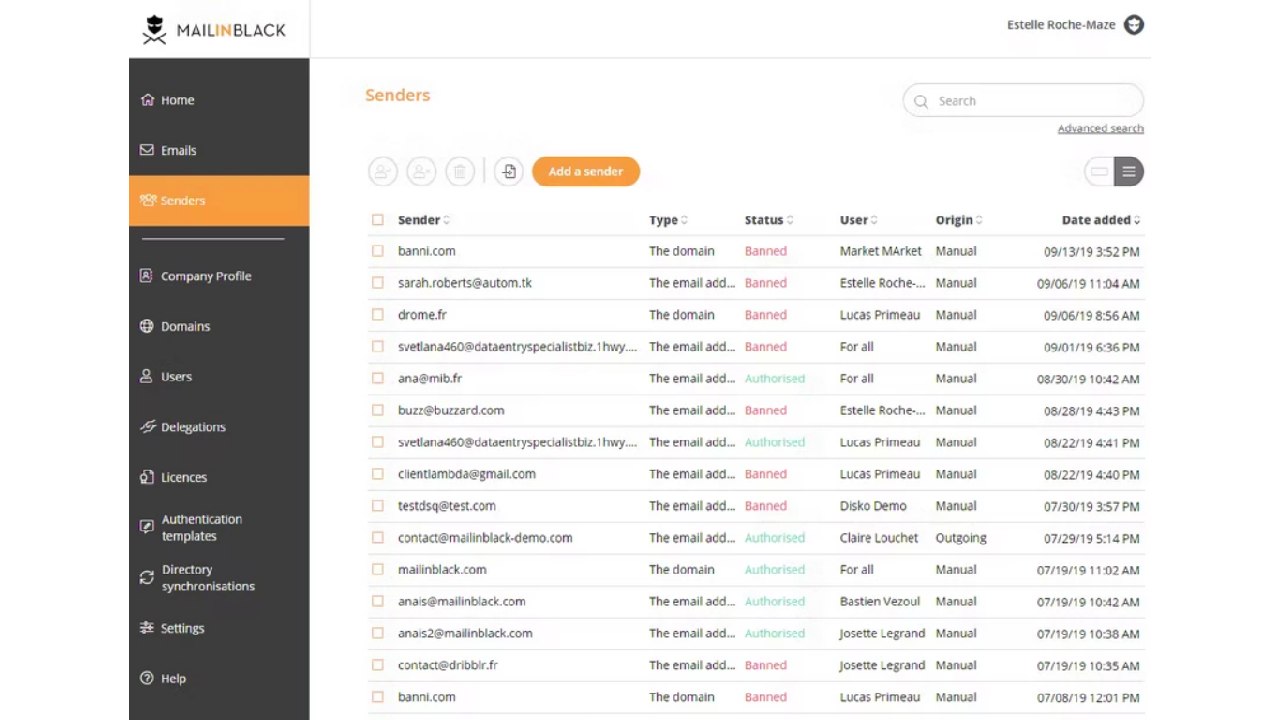
Protect s’intercale entre Internet et vos boîtes mail. Il vérifie l’authenticité des expéditeurs (SPF, DKIM, DMARC), analyse pièces jointes et liens, puis range les messages suspects dans une quarantaine propre à chaque utilisateur, avec la raison du blocage. Aucun email n’est supprimé : un récapitulatif régulier permet à chacun de libérer un message ou de bannir un expéditeur. Pour Microsoft 365, l’éditeur décrit un raccordement par API native, sans toucher aux enregistrements DNS. Option distinctive, la demande d’authentification envoie un captcha à l’expéditeur inconnu lors de son premier message ; une fois validé, il n’aura plus à le refaire.
Cyber Coach envoie de faux emails piégés à vos équipes : phishing, spearphishing, rançongiciel, clé USB, QR code ou fausse fenêtre de navigateur. Le catalogue combine plus de 30 marques imitées et 250 noms de domaine, et la fonction Smart Simulation adapte les scénarios au contexte de chaque collaborateur. Un audit de vulnérabilité de 7 jours sert de point de départ, puis le collaborateur qui se fait piéger reçoit un contenu de sensibilisation au moment de l’erreur.
Cyber Academy prend le relais avec des modules courts, à suivre quelques minutes par jour sur ordinateur, téléphone ou tablette. Neuf thèmes sont proposés, dont l’email, l’authentification, le télétravail, la santé, l’industrie, le secteur public et la directive NIS2, avec points d’expérience et classement pour entretenir la régularité. Sikker enfin stocke les mots de passe dans des coffres chiffrés en AES-256, selon une approche à divulgation nulle de connaissance, avec extension web, application mobile et alertes quand un identifiant apparaît sur le dark web. Le Cockpit réunit les quatre modules dans un tableau de bord unique et les résume par un CyberScore.
Cas d’usage concrets par profil
- TPE de 10 à 50 personnes sans informaticien : Protect seul suffit souvent. La quarantaine personnelle laisse chaque salarié récupérer ses messages, ce qui évite de solliciter un prestataire à chaque faux positif.
- PME qui doit rendre des comptes à un assureur ou à un donneur d’ordre : l’audit de vulnérabilité puis les campagnes Cyber Coach produisent des chiffres de progression présentables, avec un taux de vulnérabilité divisé par deux après six simulations selon Mailinblack.
- Hôpital ou groupement hospitalier : l’hébergement HDS, le module santé de Cyber Academy et la gestion des mots de passe partagés par service couvrent les trois sujets que pose un audit de sécurité.
- Collectivité soumise à NIS2 : le module dédié et les rapports du Cockpit aident à documenter les actions de sensibilisation engagées auprès des agents.
- Revendeur informatique ou infogéreur : les programmes VAR et MSP et le portail partenaire permettent d’intégrer les solutions dans une offre de services gérés.
Mailinblack face à ses concurrents
Sur le filtrage, le premier concurrent est souvent déjà installé : la protection livrée avec votre messagerie Microsoft 365 ou Google Workspace. Mailinblack se justifie quand ce filtrage natif laisse passer trop de fraudes ou quand vous voulez rendre la quarantaine autonome pour chaque utilisateur. Face à Vade (groupe Hornetsecurity) ou Proofpoint, qui occupent le même terrain du filtrage de messagerie, l’éditeur joue la carte du support en français, d’une mise en service annoncée en moins d’une heure et d’un hébergement en France.
Sur la sensibilisation, des spécialistes comme KnowBe4 font des simulations et de la formation leur unique métier. L’intérêt de Mailinblack tient au regroupement : filtrage, simulations, formation et coffre-fort de mots de passe sous un même contrat et un même tableau de bord. Si vous n’avez besoin que d’un filtre, notre sélection des meilleurs logiciels anti-spam et anti-phishing et celle des anti-spam gratuits vous donneront des points de comparaison.
Les limites à connaître avant de signer
Aucun prix n’est affiché : chaque module passe par une demande de devis ou une démo, et aucun essai libre n’est annoncé. Prévoyez donc un échange commercial avant d’avoir une idée du budget. La demande d’authentification par captcha, si vous l’activez, ajoute une étape pour vos correspondants externes, qui doivent valider un captcha avant que leur premier message ne vous parvienne. Pensez à autoriser à l’avance vos partenaires et outils d’envoi automatique.
L’éditeur ne publie pas de documentation d’API destinée aux développeurs, et seule Microsoft 365 bénéficie d’un raccordement détaillé sur la page Protect. Côté mots de passe, comparez Sikker aux gestionnaires de mots de passe spécialisés si vos besoins dépassent le partage entre services, par exemple pour la gestion fine des secrets techniques.
Comment composer votre offre
Commencez par Protect, qui existe en deux niveaux. Essential couvre le filtrage entrant, l’antivirus, la détection de spearphishing et la quarantaine autonome : c’est le bon point de départ pour une TPE ou une PME. Advanced ajoute l’analyse multi-moteurs, le filtrage des emails sortants, la prévention des fuites de données, la gestion par groupe et l’enrichissement d’un SIEM ; il se justifie si vous avez un responsable informatique qui exploitera ces réglages.
Ajoutez ensuite Cyber Coach si vous devez mesurer et réduire le risque humain, et Cyber Academy si un référentiel (NIS2, exigences d’un assureur, contrôle de la CNIL) vous oblige à prouver une formation régulière ; notre article sur les priorités de contrôle de la CNIL en 2026 détaille ce que les contrôleurs regardent. Sikker devient pertinent dès que plusieurs personnes partagent des accès. Lors du devis, demandez le prix par module et par compte, la durée d’engagement et les éventuels frais de mise en service, pour comparer l’ensemble avec des offres séparées.