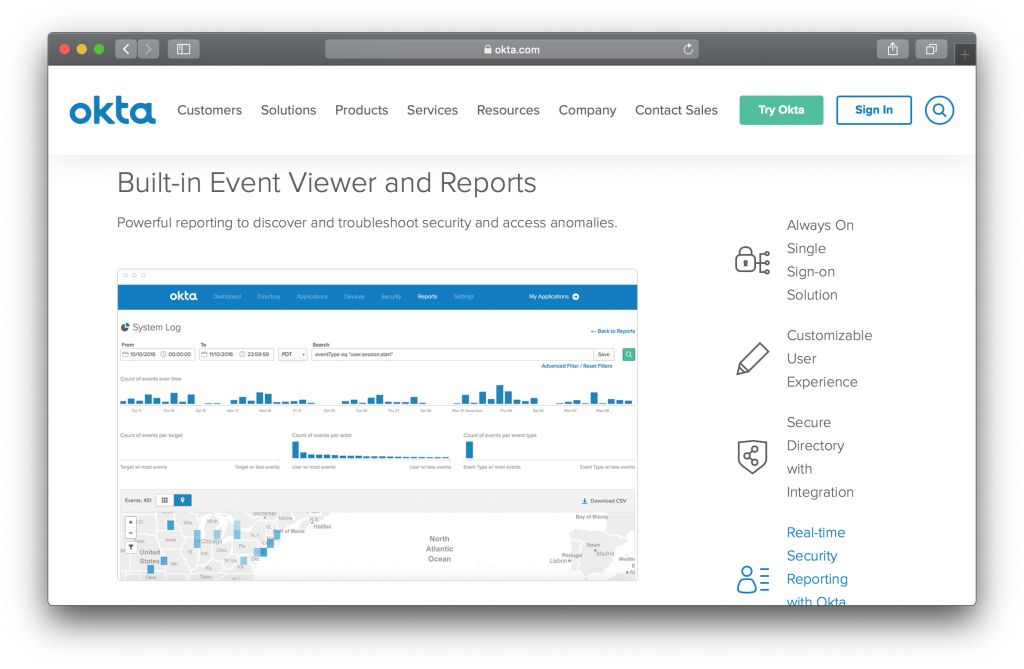



Dans une entreprise de quelques centaines de salariés, chaque collaborateur jongle avec une messagerie, un CRM, un SIRH, un outil de visioconférence et une poignée d’applications métier. Autant de mots de passe à retenir, de comptes à ouvrir le jour de l’arrivée et, surtout, à fermer le jour du départ. Okta s’attaque à ce problème en devenant la porte d’entrée unique vers toutes ces applications. Cet article explique comment la plateforme fonctionne, à qui elle sert vraiment, ce qui la sépare de ses concurrents et comment choisir un plan sans payer pour des modules inutiles.
Quel problème Okta règle, et pour qui
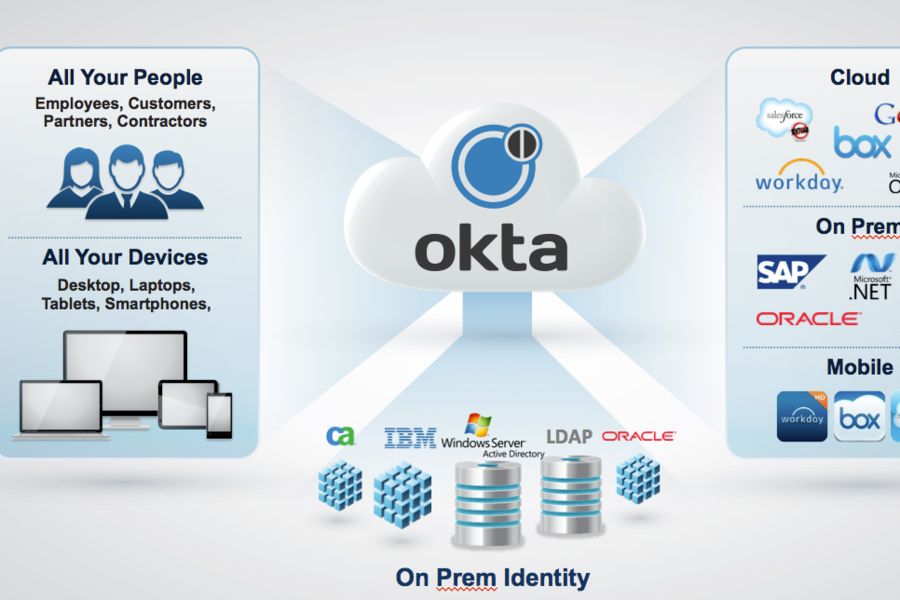
Okta est un fournisseur d’identité en mode cloud : il vérifie qui se connecte, avec quel appareil et depuis où, puis ouvre ou refuse l’accès aux applications. La société a été fondée en 2009 à San Francisco par Todd McKinnon et Frederic Kerrest, qui ont popularisé la notion d’identité en tant que service. Elle revendique aujourd’hui les deux tiers des entreprises du Fortune 100 parmi ses clients et des bureaux dans 15 pays.
L’offre se divise en deux familles distinctes. Workforce Identity gère les identités de vos salariés, prestataires et partenaires. Customer Identity sert aux éditeurs qui veulent confier à Okta la connexion de leurs propres clients, en B2B comme en B2C. Les deux ne s’adressent pas au même interlocuteur : la première concerne la DSI et le RSSI, la seconde l’équipe produit et les développeurs. Si votre besoin se limite à stocker des mots de passe pour une petite équipe, un gestionnaire de mots de passe suffira largement et coûtera beaucoup moins cher.
Comment fonctionne Okta au quotidien
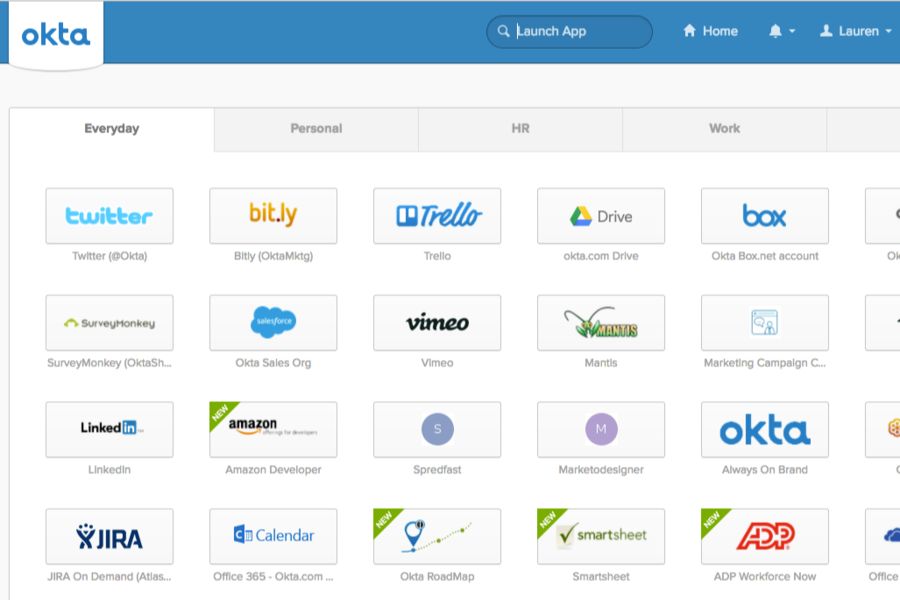
Côté salarié, l’expérience tient en un tableau de bord : une connexion unique, puis un clic sur l’application voulue. Derrière, Okta s’appuie sur les protocoles standards SAML, OpenID Connect ou WS-Federation pour transmettre l’identité aux applications. Dans le catalogue Okta Integration Network, l’authentification unique représente l’essentiel des connecteurs, loin devant la gestion du cycle de vie des comptes (964) et la synchronisation avec un annuaire ou un SIRH (145).
Côté administrateur, la mise en place suit en général cette logique :
- connecter la source de vérité des identités, souvent Active Directory ou le SIRH, à Universal Directory ;
- ajouter les applications depuis le catalogue et choisir le protocole de connexion ;
- définir les politiques d’authentification : facteurs exigés, appareils autorisés, réseaux de confiance ;
- automatiser la création et la suppression des comptes avec Lifecycle Management et Okta Workflows.
La MFA adaptative module l’exigence selon le contexte : posture de l’appareil, adresse IP, localisation, comportement de l’utilisateur ou voyage impossible entre deux connexions trop rapprochées. Okta privilégie les facteurs résistants au phishing, comme Okta FastPass, les clés FIDO2 WebAuthn ou les cartes à puce, et relègue les codes par SMS ou e-mail au rang de méthodes de secours. L’application Okta Verify, gratuite sur iOS, Android et Mac et traduite en français, sert à valider les connexions par notification ou code à six chiffres.
Pour les équipes techniques, l’API Okta couvre deux volets : les points d’entrée de connexion (Authentication API, OpenID Connect et OAuth 2.0) et les API de gestion des utilisateurs, applications, sessions, politiques, facteurs et appareils. Les appels sont soumis à des limites de débit documentées, à prendre en compte avant de brancher des scripts de synchronisation massifs.
Cas d’usage concrets selon votre profil
DSI d’une ETI multi-applications
Le gain le plus visible concerne les arrivées et départs. Un nouveau salarié enregistré dans le SIRH peut recevoir automatiquement ses comptes dans les applications de son service, et un départ déclenche la fermeture des accès, voire le verrouillage de l’appareil. C’est aussi un argument de conformité : un compte oublié chez un ancien prestataire est une porte ouverte, comme le rappelle la priorité donnée à la cybersécurité par la CNIL.
RSSI qui veut durcir l’authentification
Les fuites d’identifiants restent le point d’entrée favori des attaquants, comme l’ont montré les 183 millions d’adresses e-mail volées récemment mises au jour. Avec Okta, vous pouvez imposer FastPass ou une clé physique pour les applications sensibles, alléger la contrainte pour les outils à faible risque et réévaluer la session en continu avec Identity Threat Protection, réservé aux plans Professional et Enterprise.
Éditeur SaaS qui authentifie ses clients
Customer Identity évite de développer en interne la connexion, la fédération avec l’annuaire des clients B2B ou la MFA. Le ticket d’entrée change toutefois d’échelle : la plateforme Enterprise de base coûte 3 000 $ par mois en contrat annuel, et les extensions sont facturées selon le nombre d’utilisateurs actifs mensuels. Pour prototyper, l’Integrator Free Plan reste gratuit jusqu’à 10 utilisateurs actifs, hors production.
Okta face à Microsoft Entra ID, Ping Identity et JumpCloud
Le choix d’un fournisseur d’identité dépend d’abord de votre parc existant.
- Microsoft Entra ID s’impose logiquement dans une entreprise dont la messagerie, les postes et les fichiers tournent sur Microsoft 365. Okta garde l’avantage quand le parc mélange Google Workspace, Microsoft, Salesforce et une longue traîne d’outils SaaS, grâce à la neutralité de son catalogue.
- Ping Identity vise les mêmes grands comptes. Si vous devez conserver une partie de l’annuaire sur vos propres serveurs, comparez les deux offres de près, Okta restant centré sur le cloud.
- JumpCloud mérite un regard si vous êtes une PME qui cherche à gérer l’annuaire et les appareils dans une même console, sans besoin de gouvernance avancée des accès.
Okta propose aussi Auth0, une marque distincte orientée développeurs pour l’identité des clients. Pour une vue d’ensemble des outils de protection, consultez notre sélection de logiciels de sécurité informatique.
Les limites à connaître avant de signer
Confier toutes les connexions à un seul prestataire concentre le risque. Okta en a fait l’expérience en octobre 2023, quand un accès non autorisé à son système de gestion des tickets de support a exposé des fichiers transmis par des clients. L’éditeur indique que son service de production n’a pas été touché et a depuis ajouté des contrôles, comme la liaison des sessions à une adresse IP ou la MFA pour les actions d’administration sensibles. Il publie aussi un suivi trimestriel de son programme Secure Identity Commitment, qui affiche 99,99 % de disponibilité opérationnelle entre avril et juillet 2026.
Autre point d’attention : la configuration fine des politiques d’authentification. Mal réglées, elles se traduisent par des demandes de reconnexion à répétition qui agacent les salariés. Prévoyez une phase pilote sur un service avant de généraliser.
Comment choisir votre plan Okta
Tous les plans Workforce Identity sont facturés à l’année, en dollars, avec un minimum de 1 500 $ par an. À 6 $ par utilisateur, Starter atteint ce plancher à partir de 21 utilisateurs : en dessous, vous payez quand même le minimum. Quelques repères pour trancher :
- Starter convient si votre priorité est l’authentification unique et une MFA classique, sans automatisation des comptes. Profitez des 30 jours d’essai pour brancher vos cinq applications les plus utilisées.
- Essentials devient rentable dès que vous ajouteriez la MFA adaptative et Lifecycle Management en modules à Starter : les deux sont inclus, avec 50 workflows.
- Core Essentials se place entre les deux pour les organisations qui n’ont pas d’exigence avancée de sécurité ou de conformité.
- Professional et Enterprise, sur devis, se justifient pour la gestion des appareils, la détection des menaces sur les identités ou la protection d’API internes.
Avant de demander un devis, listez vos applications et vérifiez leur présence dans le catalogue d’intégrations : c’est ce qui conditionne le temps de déploiement bien plus que le choix du plan.