




Un salarié en déplacement doit ouvrir l’intranet, un prestataire doit atteindre un seul serveur, une agence doit rejoindre le réseau du siège : ces trois besoins se règlent avec un réseau privé virtuel d’entreprise. OpenVPN occupe ce terrain depuis plus de vingt ans, d’abord comme protocole open source, ensuite comme éditeur commercial. Cet article explique ce que fait l’outil, comment il se met en place, à qui il rend service, comment il se situe face à ses concurrents et quel plan retenir.
Quel problème OpenVPN règle, et pour qui
Le nom désigne deux choses qu’il vaut mieux distinguer. Le protocole OpenVPN, open source et dont la première version privée date de 2001, chiffre le trafic entre un appareil et un serveur ; selon son éditeur, il cumule plus de 60 millions de téléchargements depuis 2002. OpenVPN Inc., la société fondée par James Yonan, auteur du protocole, et Francis Dinha, son PDG, vend par-dessus des offres prêtes à l’emploi pour les entreprises, avec console d’administration, gestion des utilisateurs et support.
Ces offres ne servent pas à masquer votre adresse IP pour regarder un catalogue de streaming étranger. Leur rôle est d’ouvrir un accès contrôlé aux ressources internes : serveurs de fichiers, ERP, outils hébergés chez AWS ou Azure, imprimantes du siège. Si votre besoin est personnel, notre sélection de VPN pas chers pour particuliers sera plus adaptée. Le public visé : DSI, administrateurs réseau, PME en télétravail partiel et entreprises multisites.
Access Server ou CloudConnexa : deux façons de déployer
Toute la gamme repose sur un choix d’architecture. Access Server est un serveur VPN que vous installez vous-même, sur une machine Linux, une machine virtuelle, un conteneur ou une image préconfigurée des places de marché AWS, Google Cloud, Microsoft Azure, IBM Cloud, DigitalOcean ou Oracle Cloud. Vous gardez la main sur le serveur, les journaux et les mises à jour. La mise en grappe (clustering) répartit la charge entre plusieurs serveurs avec bascule automatique, sous un seul abonnement, et le module DCO déplace le chiffrement dans le noyau Linux pour augmenter le débit.
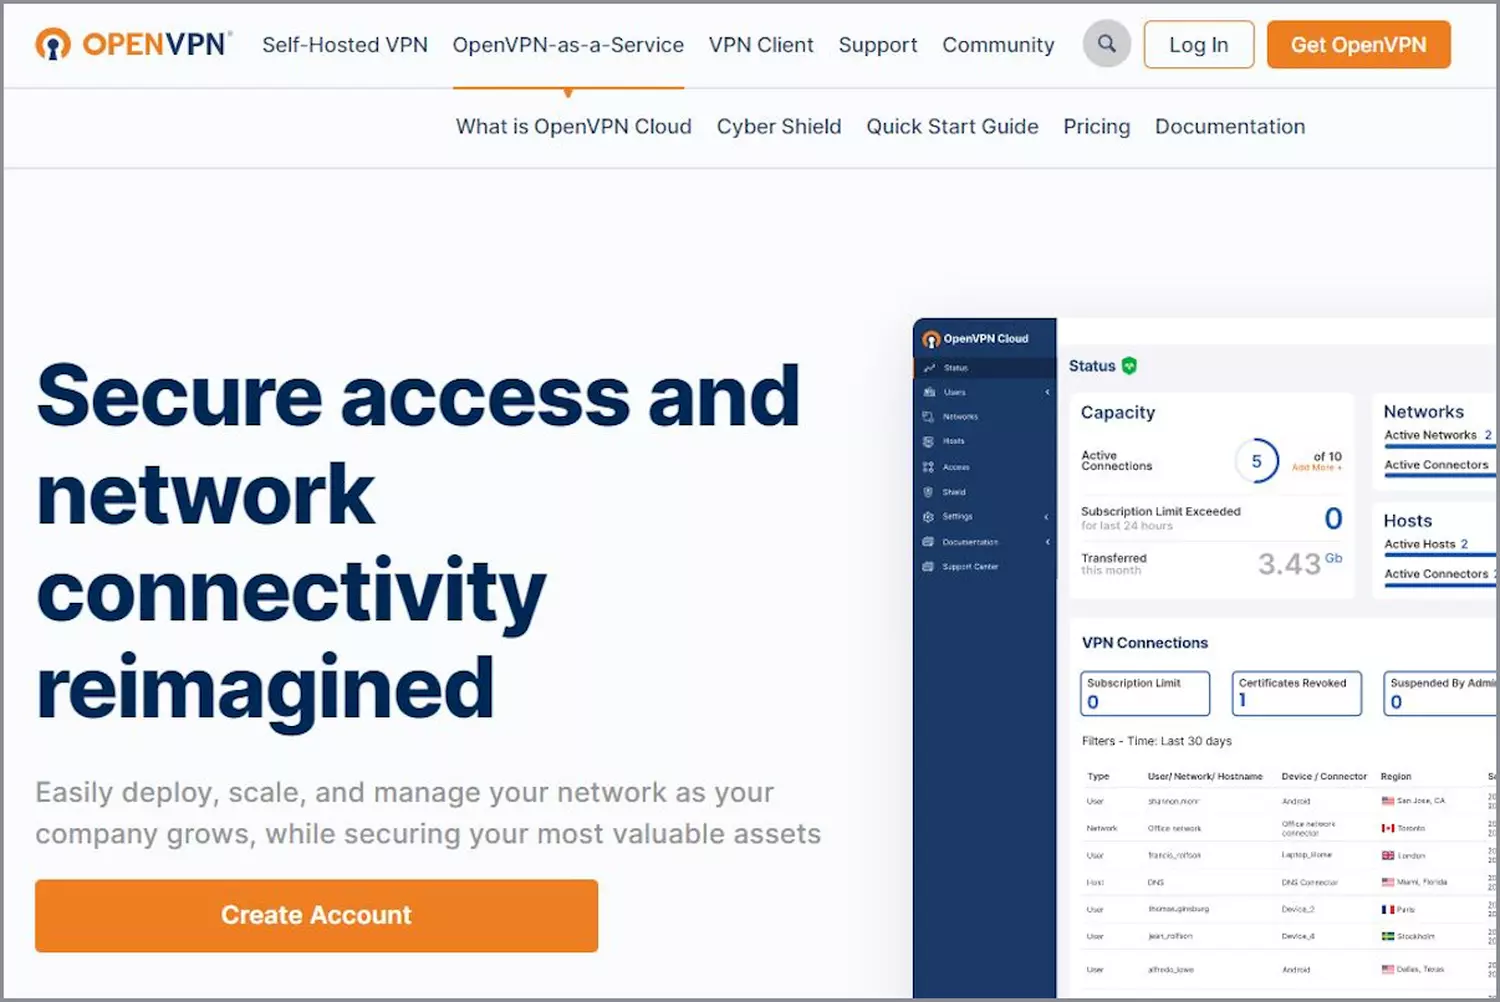
CloudConnexa prend le parti inverse : l’éditeur héberge le service sur des points de présence répartis dans le monde, et vous ne gérez que les règles d’accès. Vos réseaux s’y rattachent par des connecteurs, en OpenVPN ou en IPsec, installés sur un routeur, une machine virtuelle ou un fournisseur cloud. Le service ajoute des fonctions absentes d’Access Server, comme Cyber Shield, qui filtre la navigation sur 43 catégories et détecte les intrusions sans faire transiter tout le trafic internet par le tunnel.
Côté utilisateurs, rien ne change d’une offre à l’autre : l’application OpenVPN Connect, disponible sur Windows, macOS, iOS, Android et ChromeOS, récupère son profil de connexion depuis une simple URL fournie par l’administrateur.
Comment se passe la mise en route
La documentation de l’éditeur décrit un démarrage rapide de CloudConnexa en moins de 20 minutes. Le parcours type tient en quelques étapes :
- créer le compte, qui démarre par un essai de 14 jours avec 100 sièges avant de basculer sur le plan gratuit ;
- déclarer un réseau et y déployer un connecteur pour rendre ses sous-réseaux joignables ;
- définir les groupes d’accès et les règles par identité, appareil ou localisation ;
- envoyer aux salariés le lien de profil à importer dans OpenVPN Connect.
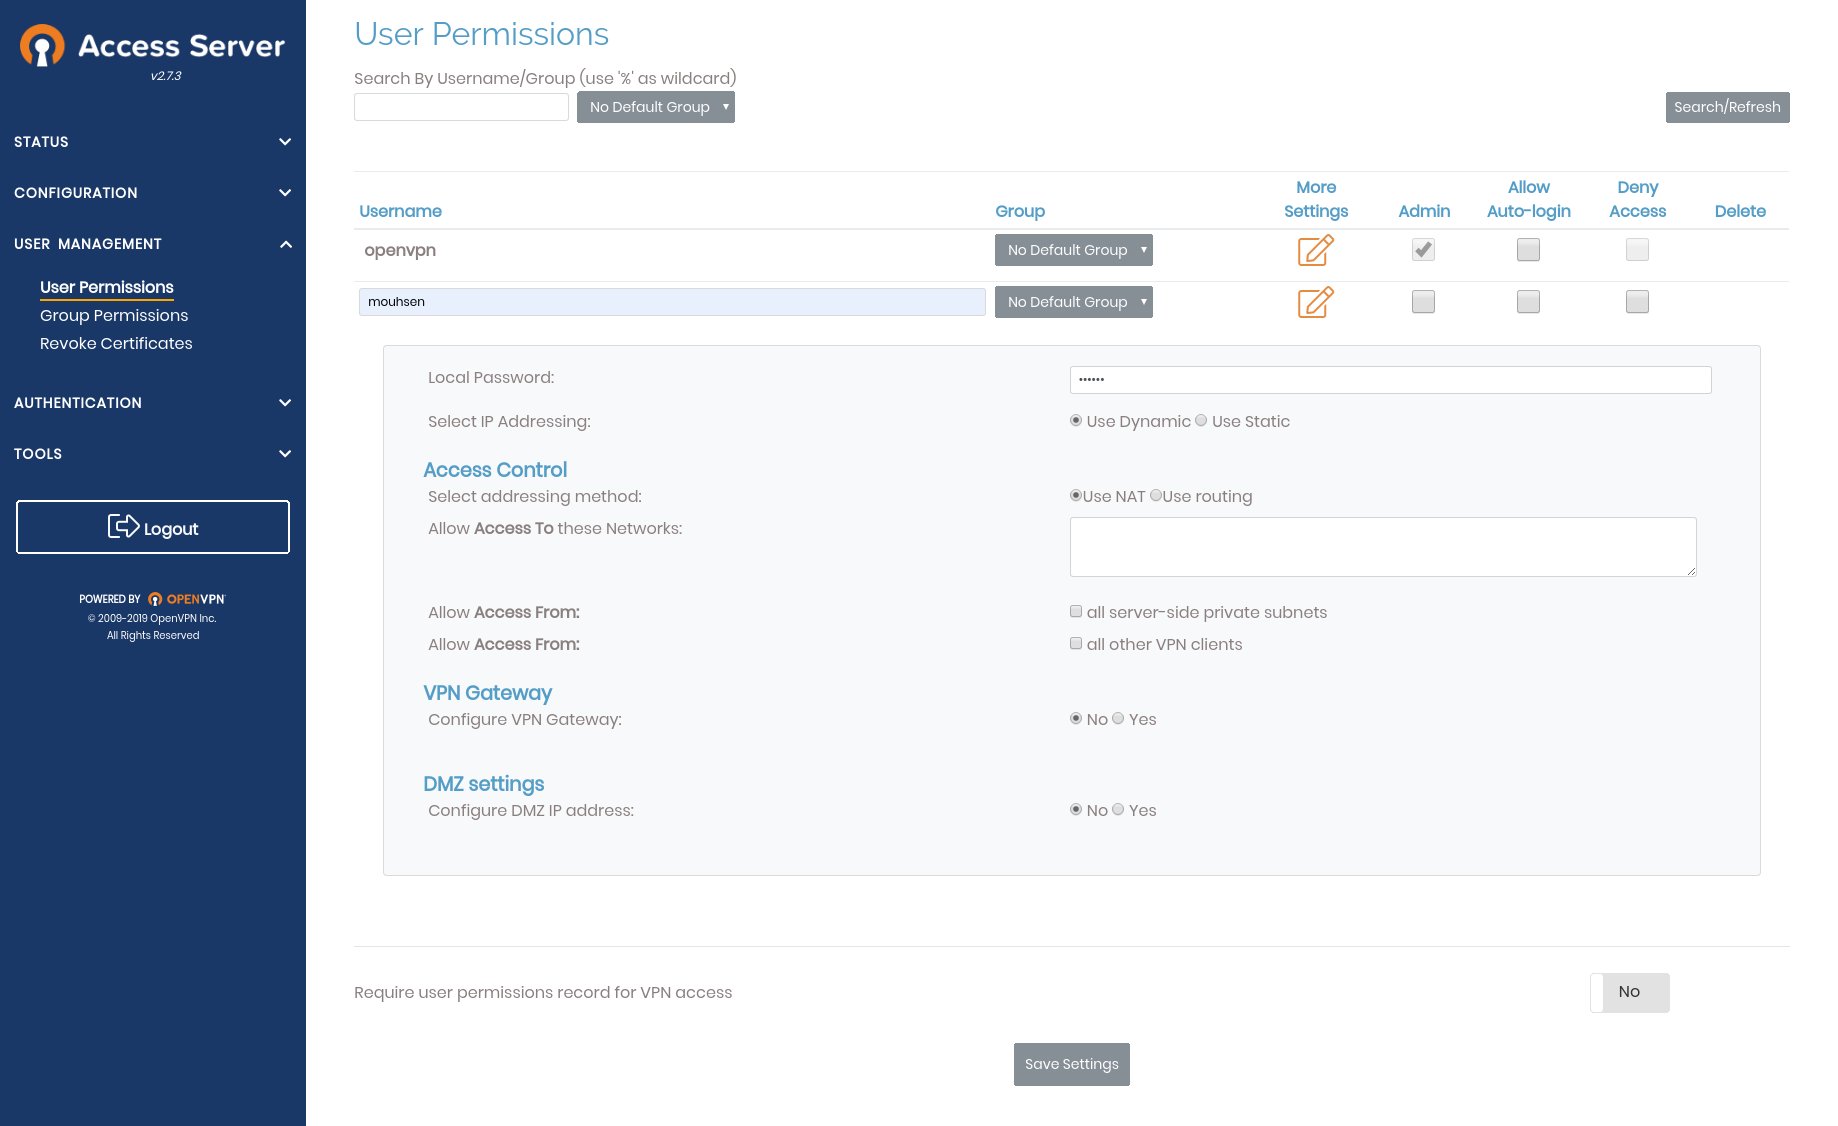
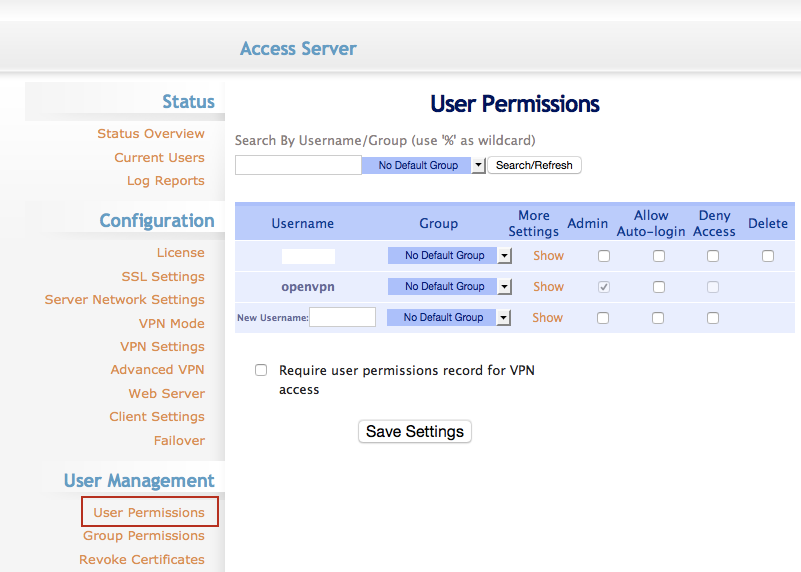
Avec Access Server, la première étape consiste à installer le paquet ou lancer l’image cloud, puis à configurer l’authentification (PAM, RADIUS, LDAP, SAML ou comptes locaux, avec TOTP) et les certificats. C’est plus long, mais tout reste sous votre contrôle. L’API web d’Access Server, décrite en OpenAPI dans la documentation, automatise la création de profils, les liens de connexion à usage unique, les règles par groupe et la lecture des journaux : utile pour les équipes qui provisionnent leurs accès par script.
Cas d’usage concrets par profil
- PME en télétravail partiel : CloudConnexa donne accès au serveur de fichiers du bureau sans ouvrir de port sur la box, avec un plan gratuit qui couvre une petite équipe.
- DSI soumise à des contraintes de souveraineté : Access Server garde serveur, clés et journaux dans votre propre infrastructure, y compris hors cloud public.
- Entreprise multisites : les connecteurs relient agences, entrepôts et VPC cloud dans un même réseau privé, sans boîtier dédié sur chaque site.
- Équipe qui travaille avec des prestataires : la microsegmentation limite chaque intervenant à l’application qui le concerne, au lieu de lui ouvrir tout le réseau.
- Parc d’objets connectés : l’offre Enterprise & IoT supprime le plafond de connexions pour les flottes d’équipements.
Un VPN ne suffit pas à sécuriser un poste de travail : il se complète d’un pare-feu et d’un gestionnaire de mots de passe pour les comptes de l’annuaire.
OpenVPN face à Tailscale, NordLayer et WireGuard
WireGuard est un protocole libre plus récent, apprécié pour la simplicité de sa configuration. Il ne fournit pas de console d’administration ni de gestion des utilisateurs : il faut l’outiller soi-même, là où Access Server livre ces briques prêtes à l’emploi.
Tailscale bâtit un réseau maillé au-dessus de WireGuard, sans serveur central à administrer. Il séduit les équipes techniques par sa rapidité de mise en place. OpenVPN garde l’avantage pour qui veut un serveur auto-hébergé, des connecteurs IPsec vers du matériel réseau existant ou un filtrage de navigation intégré.
NordLayer, la déclinaison professionnelle de Nord Security, vise surtout les petites équipes qui veulent un service entièrement géré. OpenVPN s’adresse davantage aux équipes IT qui veulent régler finement les accès par groupe, par appareil et par localisation. Pour un panorama plus large, consultez notre comparatif des logiciels VPN.
Les limites à connaître
L’application OpenVPN Connect n’est proposée qu’en anglais, ce qui pèse pour un déploiement auprès d’équipes non techniques. Access Server demande des compétences d’administration Linux et réseau : certificats, mises à jour, sauvegardes et supervision restent à votre charge. Sur CloudConnexa, chaque connecteur réseau occupe un siège facturé dès sa création, qu’il soit en ligne ou non, ce qui renchérit les architectures très distribuées. Enfin, OpenVPN ne remplace pas un outil d’assistance : pour dépanner un poste à distance, un logiciel de prise en main à distance reste nécessaire.
Quel plan choisir
Commencez par trancher la question de l’hébergement. Si vous avez déjà un administrateur Linux et une obligation de garder les données chez vous, testez Access Server : le plan Free tourne sans limite de durée avec deux connexions, de quoi valider l’installation. Le plan Growth prend le relais pour une équipe, avec une remise nette au paiement annuel.
Sans ressource réseau en interne, CloudConnexa est le choix logique. Le plan Starter couvre cinq sièges gratuits, connecteurs compris : comptez donc les sites à relier dans ce total. Premium, mis en avant par l’éditeur, est celui que vous découvrez pendant l’essai ; vérifiez avant la fin des 14 jours que les fonctions utilisées ne se limitent pas à Essential, moins cher. Au-delà de 500 sièges ou pour des flottes d’objets, passez directement par une demande de devis Enterprise & IoT.