

Un site piraté ne prévient pas : une redirection vers un casino, des pages de spam indexées par Google, un avertissement rouge dans Chrome, et le trafic s’effondre en quelques heures. Sucuri s’adresse aux propriétaires de sites qui ne veulent pas gérer seuls ce risque. Le service, actif depuis 2009 et rattaché aujourd’hui à GoDaddy, combine un pare-feu placé devant le site, des scans réguliers et une équipe d’analystes qui nettoie les fichiers infectés.
Quel problème Sucuri règle, et pour qui
Une extension ou un thème non mis à jour, un mot de passe trop faible ou un hébergement mal configuré suffisent à ouvrir la porte. Les failles WordPress découvertes chaque mois montrent qu’il suffit de quelques jours de retard pour être exposé. Sucuri répond à ce problème sur deux fronts : empêcher l’attaque d’atteindre le serveur, puis réparer le site si elle a réussi.
Le service ne dépend ni du CMS ni de l’hébergeur. WordPress, Magento, Joomla, Drupal ou un site maison sont traités de la même manière, puisque la protection se branche au niveau du DNS. C’est ce qui le distingue d’une extension WordPress classique, qui tourne sur le serveur et partage ses ressources avec le site.
Comment fonctionne le pare-feu et la surveillance
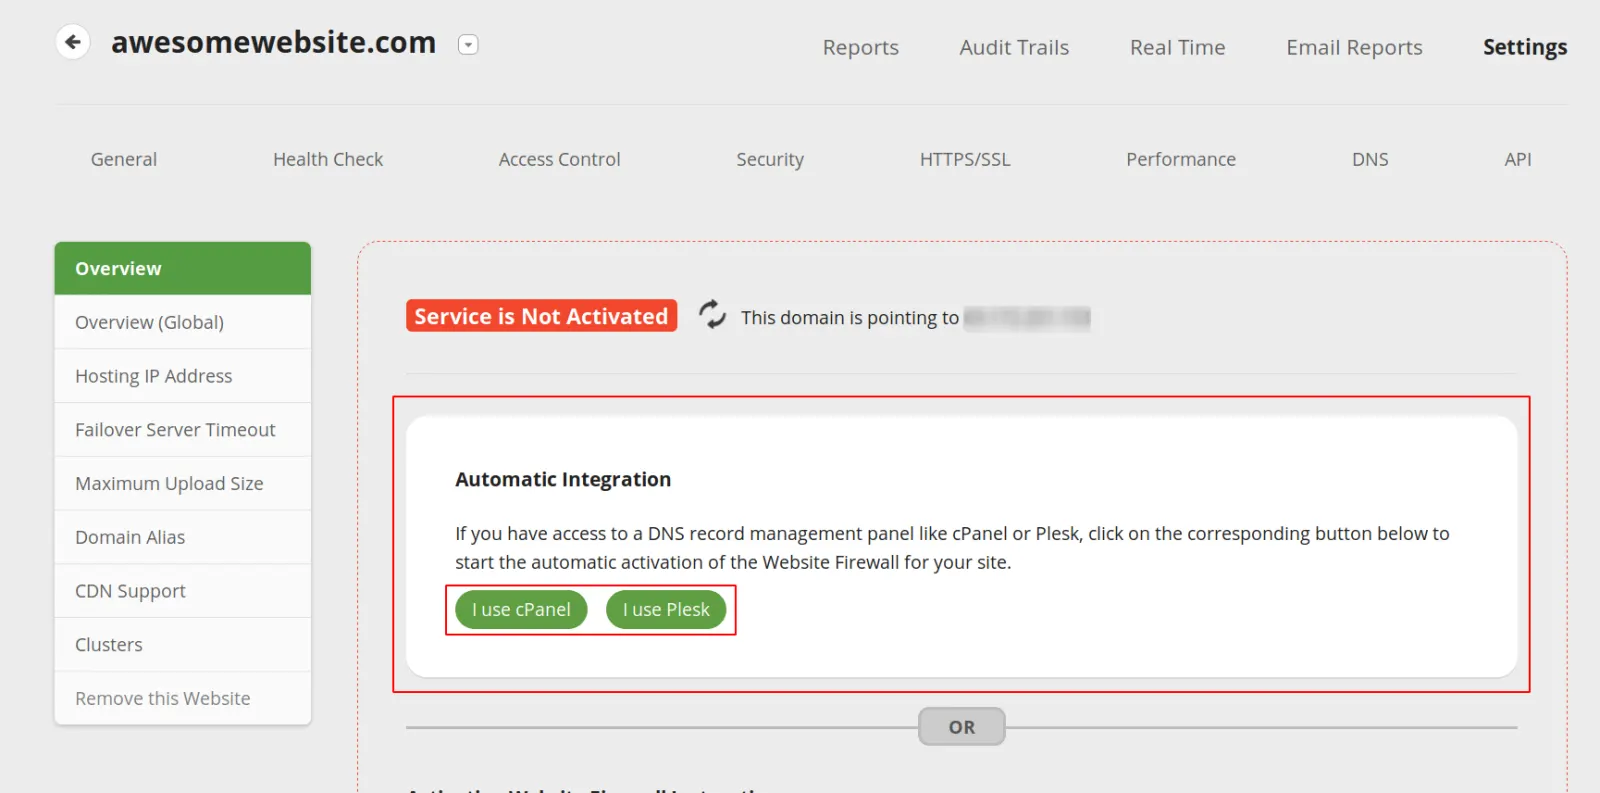
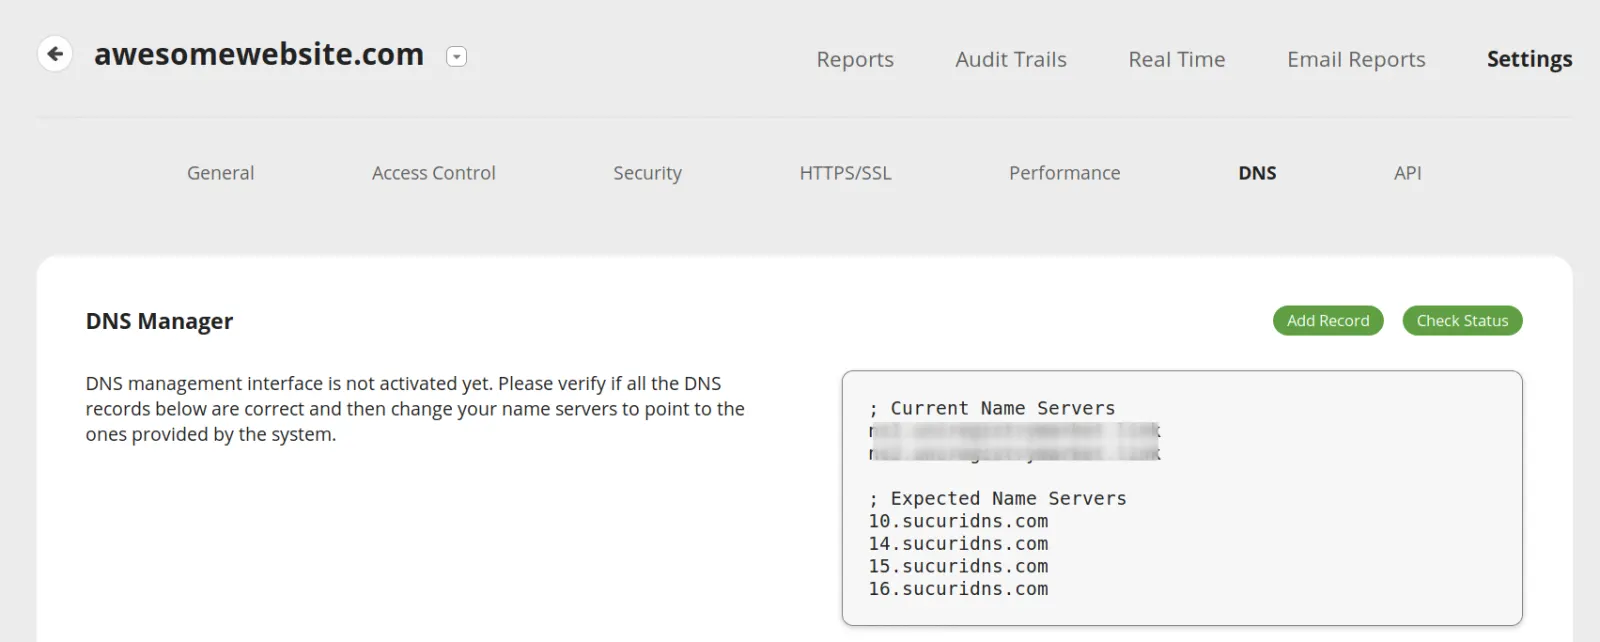
Une fois le site ajouté au tableau de bord, Sucuri attribue une adresse IP de pare-feu. Vous modifiez l’enregistrement DNS de votre domaine pour la pointer vers cette adresse, ou vous laissez l’intégration automatique faire le travail si vos DNS se gèrent depuis cPanel ou Plesk. À partir de là, chaque visite traverse le réseau Anycast de Sucuri avant d’atteindre votre hébergement.
Le pare-feu inspecte tout le trafic HTTP et HTTPS avec des signatures et des règles heuristiques. Il applique des correctifs virtuels : si une extension présente une faille connue et que vous ne pouvez pas la mettre à jour tout de suite, la requête qui l’exploite est bloquée en amont. Le même réseau filtre les attaques DDoS sur les couches 3, 4 et 7 et sert de CDN avec mise en cache.
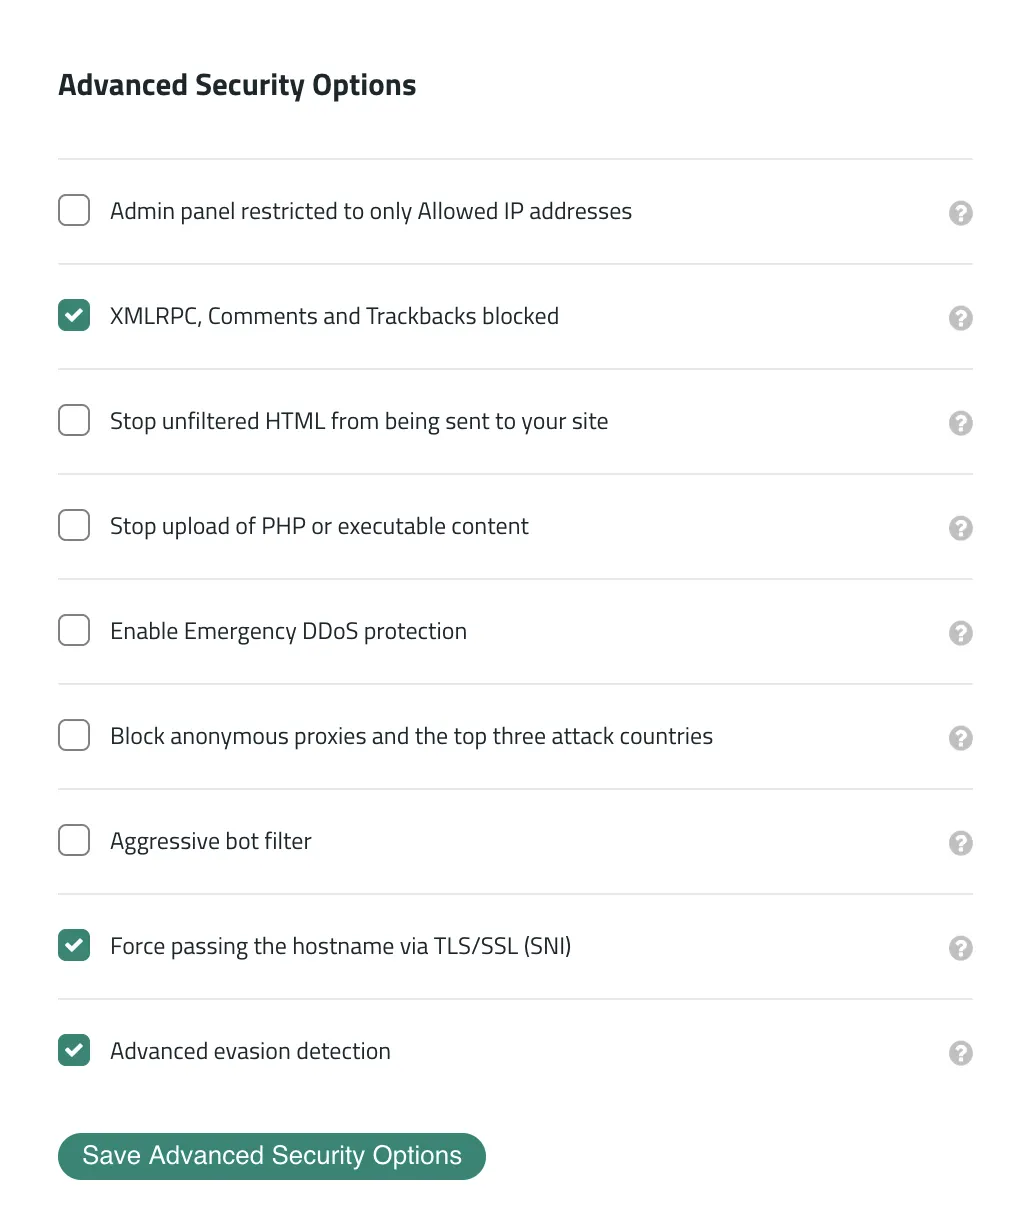
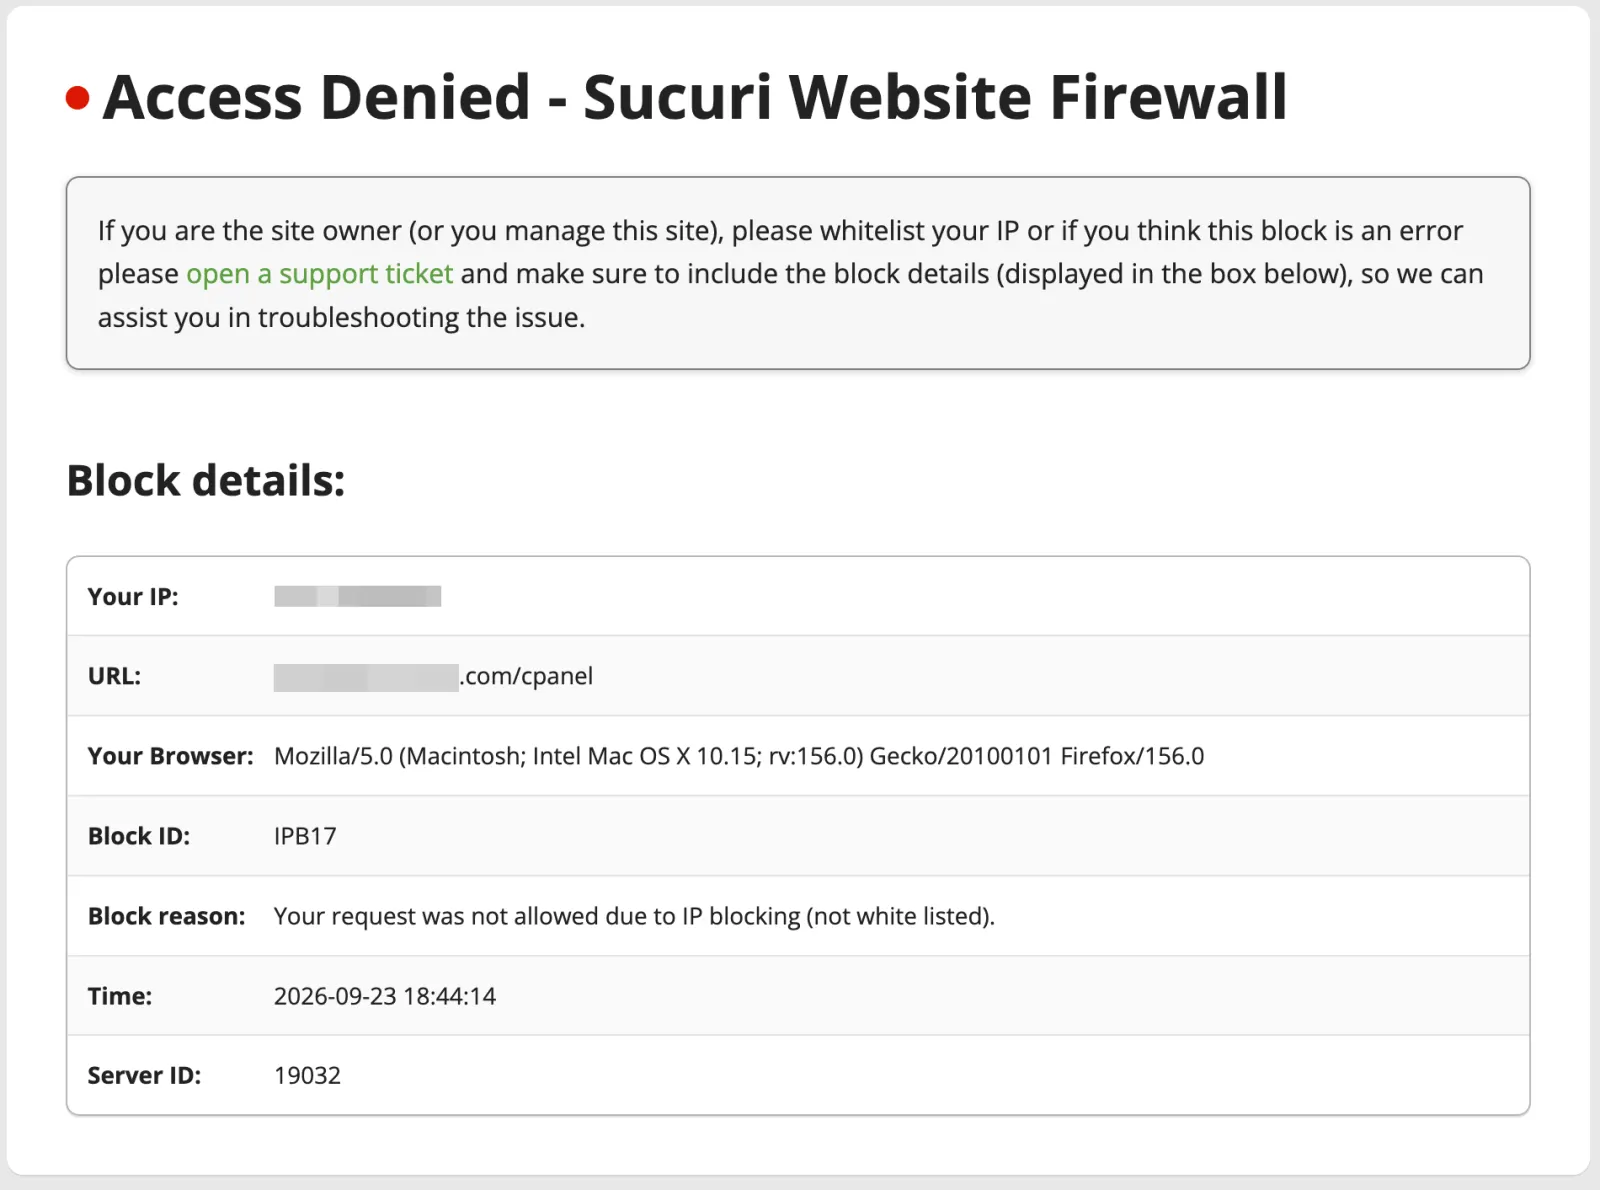
Les réglages se font onglet par onglet : contrôle d’accès, sécurité, HTTPS, performance, DNS et API. Les options avancées permettent par exemple de restreindre l’administration aux IP autorisées, de bloquer XML-RPC et les rétroliens, d’empêcher l’envoi de fichiers PHP ou d’activer un filtre anti-robots plus strict. Les pages protégées ajoutent un mot de passe, un CAPTCHA ou une double authentification devant une URL sensible.
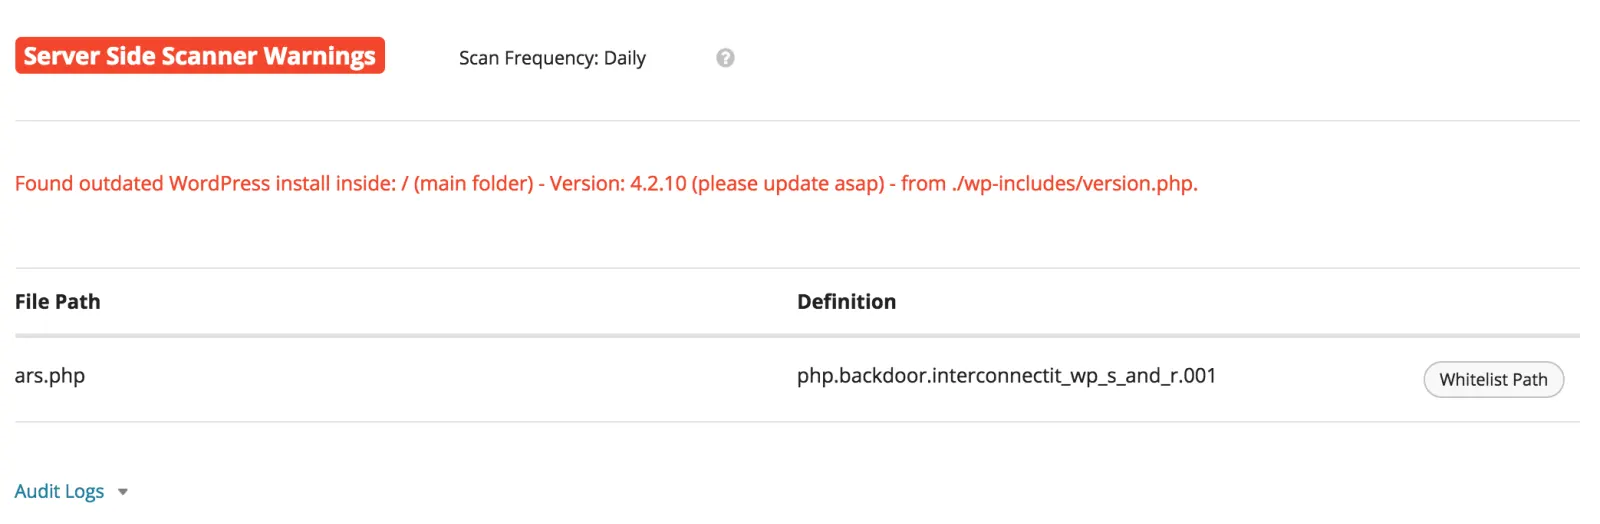
Côté surveillance, les plans Platform scannent le site pour détecter malwares, inscription sur liste noire, anomalies DNS, problèmes SSL, redirections malveillantes et spam SEO. Un scanner installé côté serveur complète l’analyse distante en listant les fichiers suspects avec leur signature, que vous pouvez ensuite écarter s’il s’agit d’un faux positif.
Cas d’usage concrets par profil
- Site déjà piraté : vous souscrivez un plan Platform, ouvrez un ticket de nettoyage, et les analystes retirent le code malveillant puis demandent le retrait des listes noires.
- Boutique en ligne : le pare-feu bloque robots et tentatives de connexion répétées, tandis que le CDN absorbe les pics de trafic lors des soldes.
- Agence web : le plan Junior Dev couvre 5 sites, et l’API du tableau de bord ajoute ou retire des sites sans passer par l’interface.
- Blog WordPress personnel : l’extension gratuite suffit pour un premier diagnostic, avec scan distant, contrôle d’intégrité et alertes par e-mail.
Sucuri face à Wordfence et Cloudflare
Wordfence est l’alternative la plus citée pour WordPress. Son pare-feu tourne dans WordPress lui-même, ce qui le limite à ce CMS mais lui donne une vision fine des connexions et des fichiers du site. Sucuri, placé en amont, protège n’importe quel CMS et soulage le serveur, mais ne voit pas ce qui se passe à l’intérieur de WordPress sans son extension.
Cloudflare propose lui aussi un CDN et un pare-feu par DNS, avec une offre gratuite très large. La différence tient au nettoyage : Cloudflare protège le trafic mais ne répare pas un site infecté, alors que Sucuri inclut des nettoyages manuels illimités. Pour un panorama plus large, consultez notre sélection de logiciels pare-feu.
Les limites à connaître avant de souscrire
Tout est en anglais : site, tableau de bord, documentation et support technique. Le chat est disponible en anglais, espagnol et portugais, mais il sert surtout aux ventes et à la gestion du compte. Les demandes techniques passent par des tickets traités dans l’ordre d’arrivée, et les délais publiés varient de 30 heures sur le plan d’entrée à 4 heures sur l’offre multisite.
Les conditions générales précisent que le remboursement sous 30 jours n’est plus possible dès qu’une demande de nettoyage a été envoyée. Autrement dit, souscrire pour faire nettoyer un site puis résilier aussitôt ne fonctionne pas. Les sauvegardes sont vendues en option, et l’activation du pare-feu suppose de modifier vos DNS, ce qui demande un minimum d’aisance technique ou l’aide de votre hébergeur.
Quel plan choisir
Si votre site est sain et que vous cherchez surtout protection et vitesse, les plans Firewall suffisent : Basic Firewall pour un site, Pro Firewall si vous devez charger votre propre certificat SSL. Si vous voulez en plus des scans réguliers et des délais de nettoyage garantis, passez aux plans Platform.
Basic Platform convient à un blog ou une vitrine qui peut tolérer une journée d’indisponibilité. Pro Platform réduit ce délai à 12 heures, Business Platform à 6 heures avec des scans toutes les 30 minutes, ce qui se justifie pour un site marchand. Au-delà de quelques sites, Junior Dev ou l’offre sur devis à partir de 10 sites deviennent plus rentables, et un engagement de plus d’un an ouvre droit à une remise allant jusqu’à 30 %.