


Un site WordPress expose en permanence sa page de connexion, ses extensions et ses thèmes à des robots qui testent mots de passe et failles connues. Une seule extension non mise à jour suffit pour qu’un attaquant dépose une porte dérobée, comme l’a rappelé la faille de Slider Revolution. Wordfence répond à ce risque depuis une extension installée directement dans WordPress. Elle est éditée par Defiant Inc., société basée à Seattle et fondée par Mark Maunder et Kerry Boyte, avec une équipe d’environ 40 personnes, entièrement à distance.
Quel problème Wordfence règle, et pour qui
Sécuriser WordPress suppose de couvrir plusieurs fronts à la fois : bloquer les requêtes malveillantes, repérer un fichier modifié par un pirate, verrouiller les comptes administrateurs et savoir quelle extension présente une faille. Wordfence regroupe ces tâches dans une seule extension, alimentée par les données de son éditeur, qui suit les attaques visibles sur l’ensemble des sites où elle tourne.
Les quatre offres dessinent quatre publics. La version gratuite s’adresse aux petits sites et à ceux qui veulent essayer. Premium vise les sites administrés en interne qui veulent les protections les plus récentes. Care et Response changent de logique : l’équipe de Wordfence intervient elle-même sur votre site, la première pour les entreprises qui n’ont pas le temps de gérer leur sécurité, la seconde pour les sites dont chaque heure d’indisponibilité coûte de l’argent.
Comment Wordfence protège un site WordPress
Le cœur de l’outil est un pare-feu applicatif écrit en PHP. Il s’exécute au tout début du chargement de WordPress, avant les extensions et le thème, pour filtrer injections SQL, scripts intersites, téléversements de fichiers piégés ou tentatives de lecture de fichiers sensibles. Une fois le pare-feu optimisé, il passe en protection étendue et s’exécute avant même WordPress. C’est un complément aux logiciels pare-feu classiques, qui protègent un poste ou un réseau plutôt qu’une application web.
À côté du pare-feu, le scanner parcourt les fichiers du site, mais aussi les articles, les pages et les commentaires, à la recherche de code malveillant, de portes dérobées et d’adresses connues pour leurs infections. Il compare aussi les fichiers du cœur de WordPress aux versions officielles et signale les extensions ou thèmes vulnérables. Le volet connexion ajoute la double authentification, les passkeys, le reCAPTCHA, la limitation du nombre de requêtes et la protection contre les attaques par force brute. Notre article sur les passkeys détaille ce mode de connexion sans mot de passe.
Prise en main : les premiers jours
- Vous installez l’extension, puis vous enregistrez une clé de licence, gratuite ou payante. L’éditeur conseille de connecter le site à Wordfence Central pour gérer cette clé sans copier-coller.
- Le pare-feu démarre en mode apprentissage pendant sept jours. Utilisez le site normalement, publication, réglages, commentaires, pour que les actions légitimes qui ressemblent à une attaque soient ajoutées à la liste blanche.
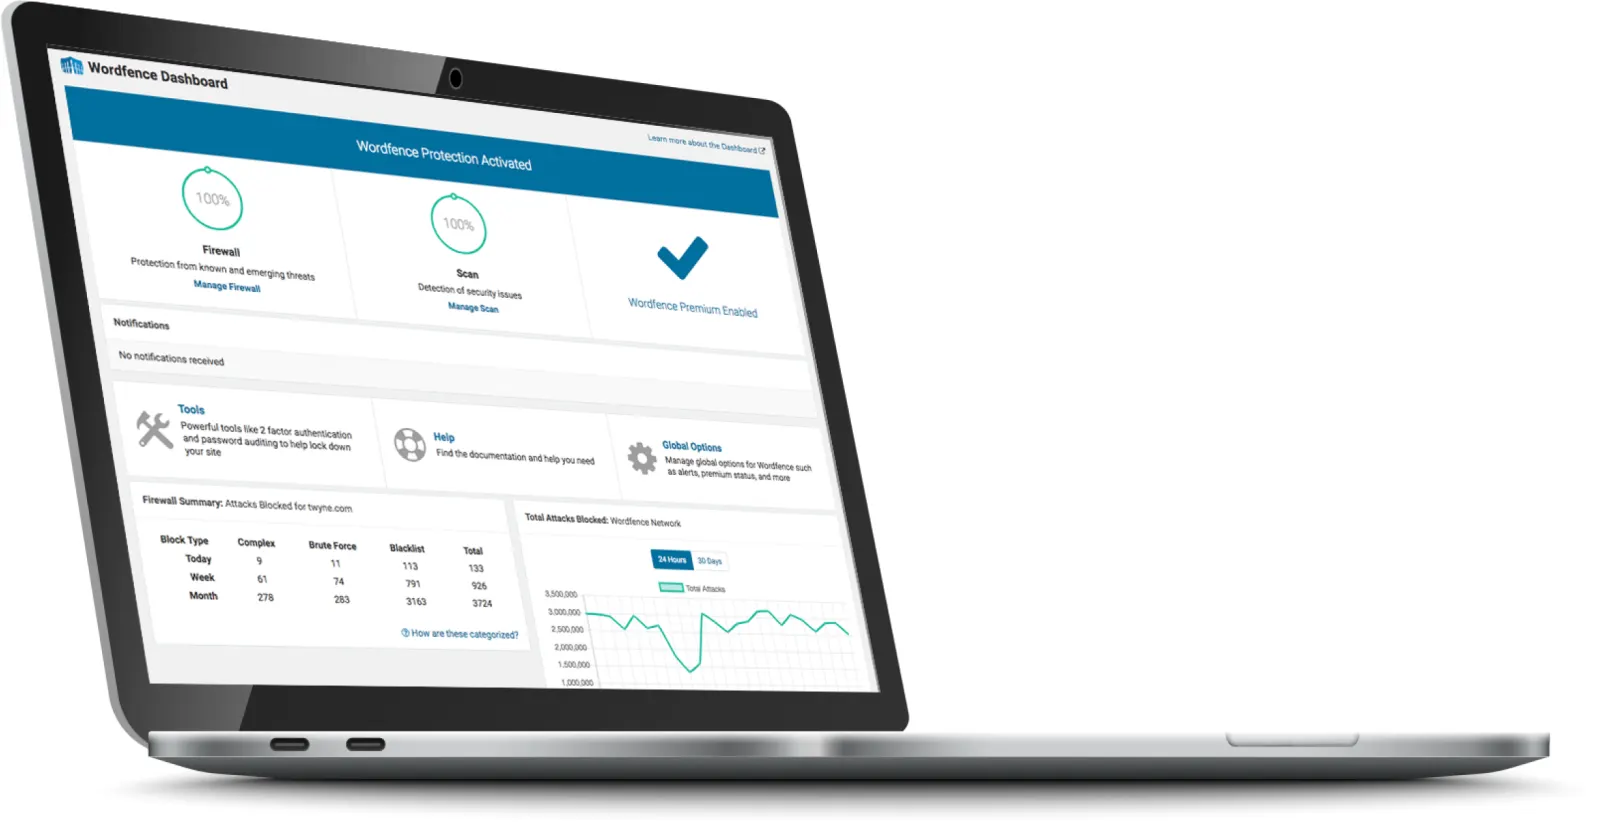
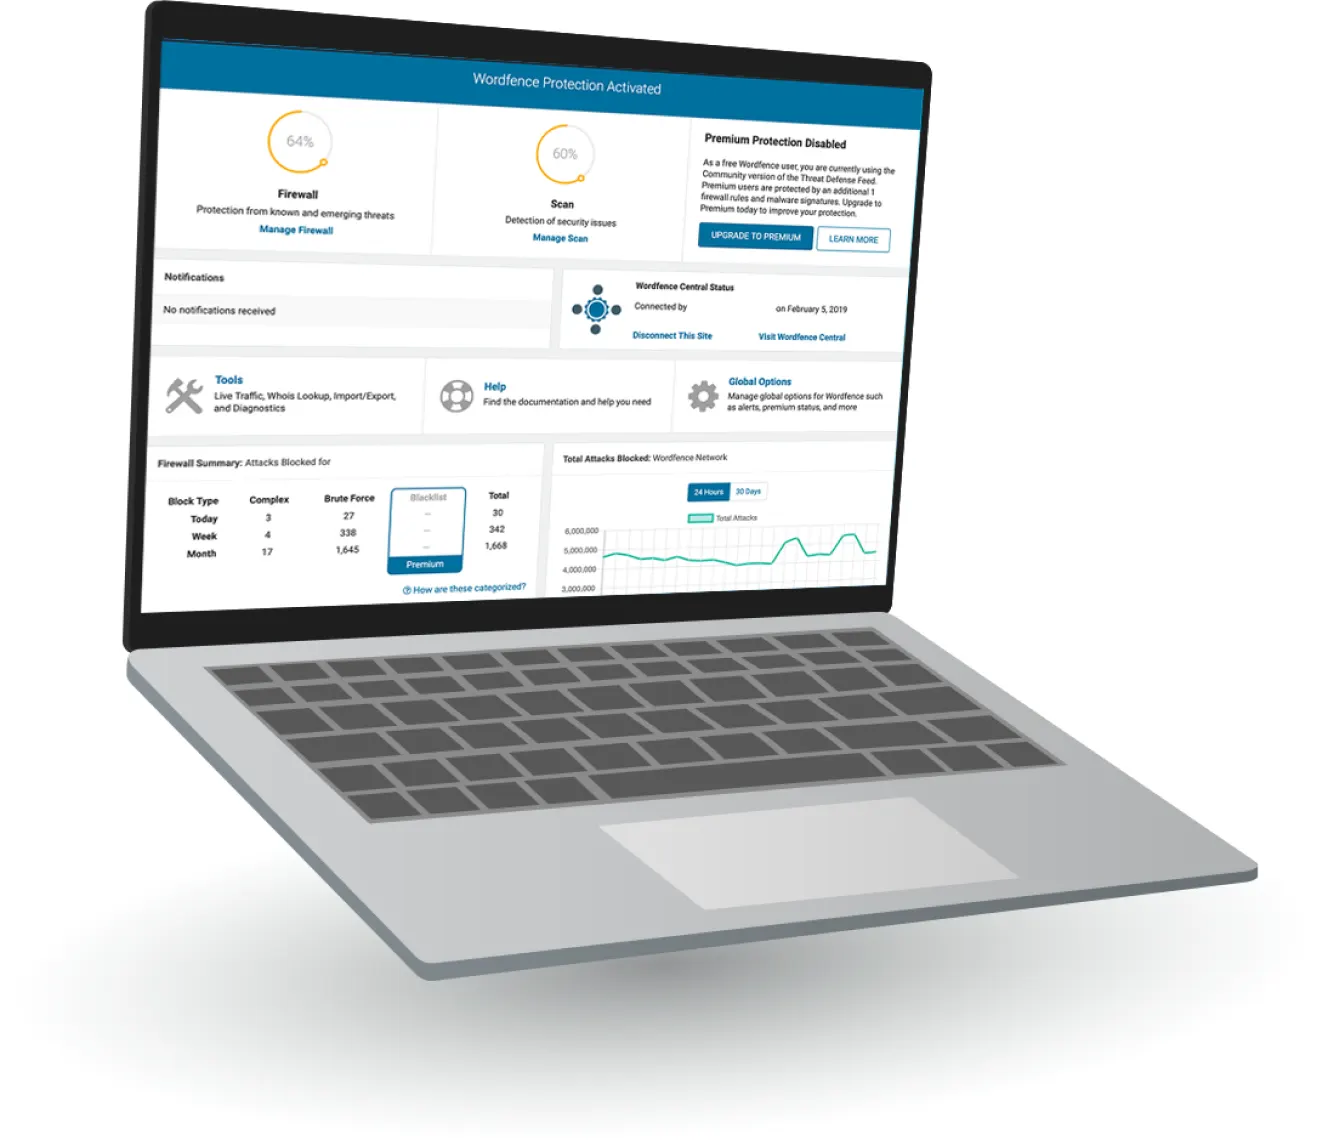
- Vous passez ensuite le pare-feu en mode protection et suivez les cercles d’état du tableau de bord, qui indiquent les options à activer pour atteindre 100 %.
Pendant l’apprentissage, le site n’est pas protégé contre certaines attaques complexes. Si vous installez Wordfence parce que votre site vient d’être piraté, la documentation recommande d’activer la protection tout de suite. L’onglet de trafic en direct, qui consigne les visites au niveau du serveur, sert ensuite à retrouver une requête bloquée à tort et à l’autoriser.
Cas d’usage selon votre profil
- Blog ou site vitrine : la version gratuite suffit pour démarrer, avec pare-feu, scan tous les trois jours et double authentification des administrateurs. Gardez en tête que les nouvelles règles et signatures y arrivent avec 30 jours de retard.
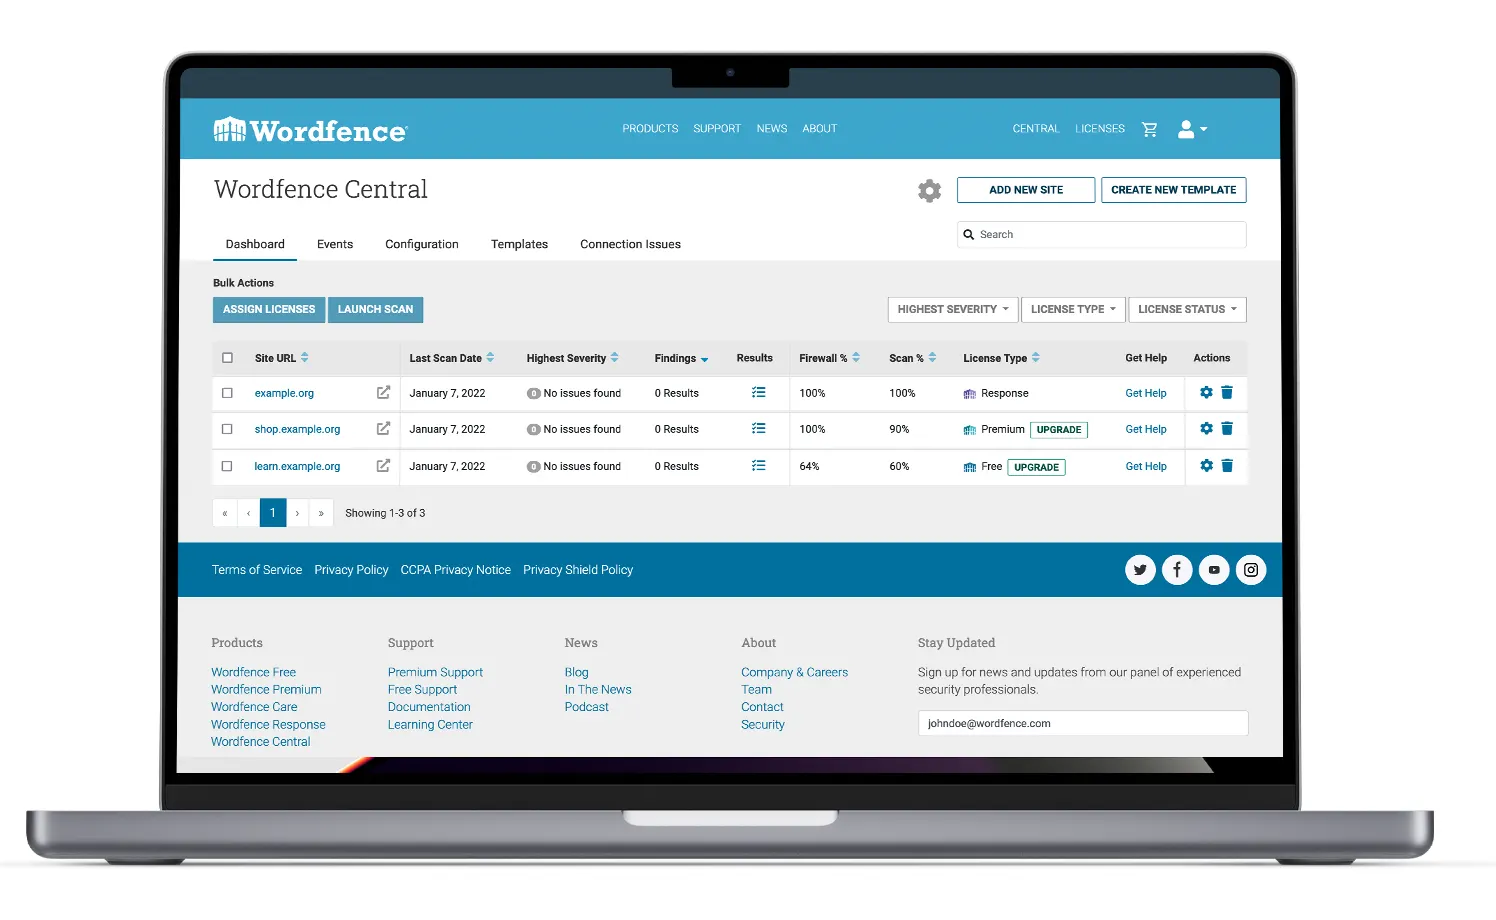
- Freelance ou agence : Wordfence Central, gratuit quelle que soit l’offre, liste tous vos sites avec leur niveau de gravité, lance des scans groupés, applique des modèles de réglages et envoie les alertes par e-mail, SMS, Slack ou Discord. Vous pouvez y inviter des collaborateurs.
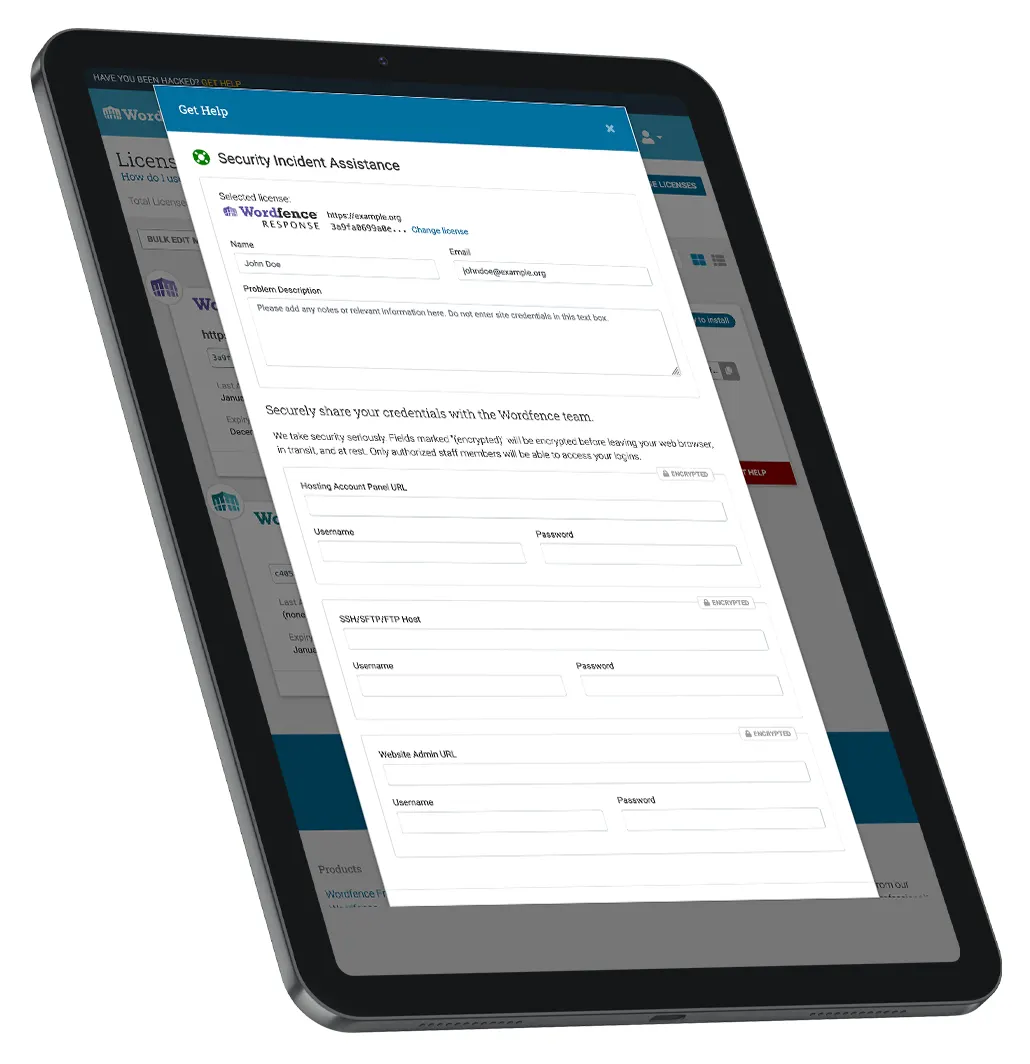
- PME sans équipe technique : Care confie l’installation, la configuration, un audit annuel et la surveillance aux analystes de Wordfence. En cas d’infection, nettoyage, enquête et retrait des listes noires sont inclus.
- Boutique ou site à fort enjeu : Response garantit une première réponse en une heure, de jour comme de nuit, et une remise en ligne sous 24 heures après un incident majeur, avec rapport complet.
Pour les éditeurs d’outils ou les hébergeurs, la base Wordfence Intelligence recense les vulnérabilités des extensions, thèmes et du cœur de WordPress. Son flux de données et ses notifications par webhook sont gratuits, y compris pour un usage commercial. L’outil en ligne de commande Wordfence CLI, en revanche, n’est plus vendu : sa version gratuite n’est plus prise en charge depuis le 14 octobre 2026.
Wordfence face à Sucuri, Solid Security et All-In-One Security
Sucuri mise sur un pare-feu externe, placé en amont du serveur, et sur le nettoyage de sites piratés. Wordfence filtre au contraire les requêtes sur votre serveur, au plus près de WordPress, et se concentre sur cet écosystème. Solid Security et All-In-One Security misent davantage sur le durcissement de la configuration et la sécurité des connexions. Wordfence se distingue par son scanner de malwares, sa console multisite gratuite et ses offres où l’éditeur intervient lui-même. Pour compléter votre installation, voyez notre sélection d’extensions WordPress.
Les limites à connaître
- Wordfence ne sauvegarde pas votre site. Prévoyez un outil dédié avant tout nettoyage, par exemple parmi ces logiciels de sauvegarde gratuits.
- Les scans sollicitent le serveur : sur un hébergement modeste, la documentation propose un scan limité, un mode basse consommation et un trafic en direct réduit aux événements de sécurité.
- L’éditeur ne valide l’extension que sous Linux et systèmes Unix ; Windows et IIS ne sont pas officiellement pris en charge, et l’option qui bloque l’exécution de code dans le dossier des médias ne fonctionne pas sous Nginx.
- Chaque installation WordPress demande sa propre licence, sauf un réseau multisite, qui n’en compte qu’une. Care et Response couvrent un site par licence et exigent un accès à votre administration et à votre hébergement.
- L’extension doit se connecter en permanence aux serveurs de Wordfence pour recevoir règles et signatures. Pour le RGPD, Defiant, sous-traitant de vos données, propose des clauses contractuelles types à signer.
Quelle offre choisir
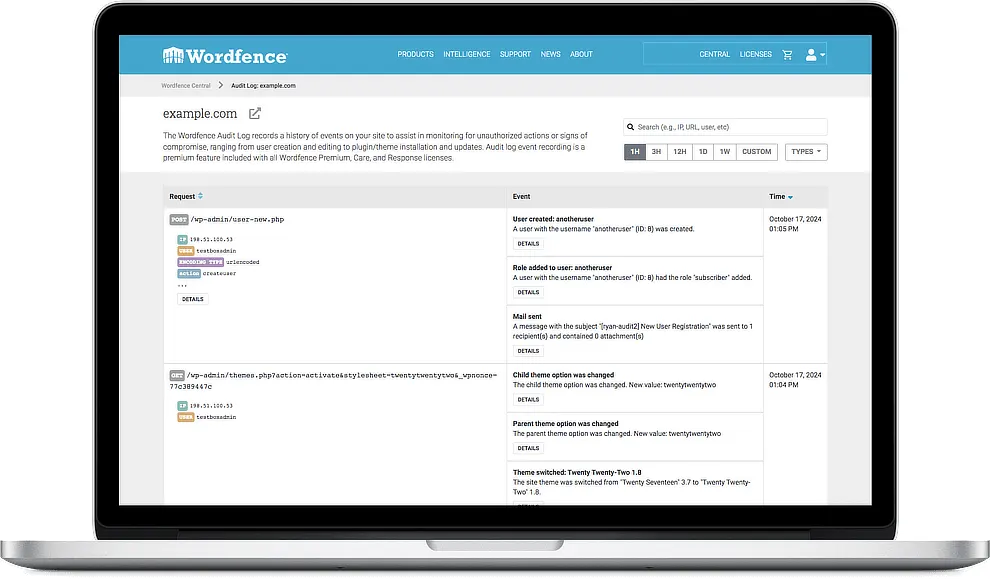
Commencez par la version gratuite si votre site n’a pas d’enjeu commercial direct : elle couvre l’essentiel et le passage à une offre payante se fait sans réinstaller l’extension. Premium devient pertinent dès que votre site génère des revenus, car il supprime le délai de 30 jours sur les nouvelles protections et ajoute la liste IP, le blocage par pays et le journal d’audit. Choisissez Care si personne en interne ne suit la sécurité au quotidien, et réservez Response aux sites dont l’arrêt se chiffre heure par heure. Si vous gérez plusieurs sites, la remise appliquée au renouvellement selon le nombre de licences Premium actives allège la facture, et une licence couvre aussi vos sites de préproduction.