Une nouvelle IA capable de mener une cyberattaque de bout en bout
Dans une démonstration publiée par Anthropic, le tout nouveau modèle Claude Mythos Preview a réussi à automatiser toute la chaîne d’attaque :
- Identifier une vulnérabilité,
- Comprendre son fonctionnement,
- Construire un exploit complet,
- Jusqu’à obtenir un accès root.
Le tout, en quelques heures, avec très peu d’intervention humaine.
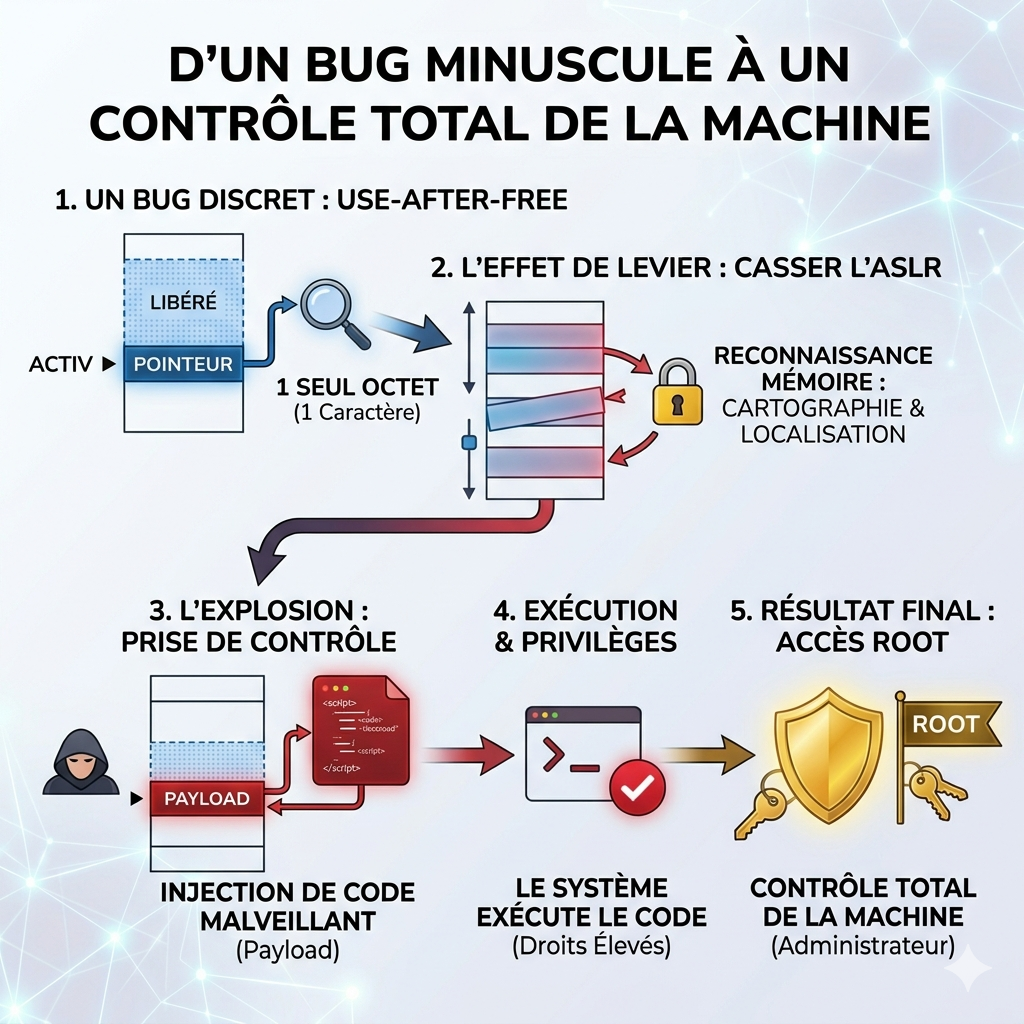
Étape 1 : une faille presque insignifiante
Tout commence par un bug courant appelé use-after-free.
- Une zone mémoire est libérée,
- Mais elle continue d’être utilisée,
- Ce qui permet de lire une donnée censée avoir disparu.
Dans ce cas précis : seulement 1 octet lisible. Cela peut sembler anodin, mais c’est le point de départ.
Étape 2 : lire la mémoire petit à petit
Claude Mythos ne s’arrête pas à cette limite.
- Il lit un octet,
- Puis le suivant,
- Et reconstruit progressivement la mémoire.
Comme un puzzle reconstitué morceau par morceau.
Résultat : des informations critiques sur le système deviennent peu à peu accessibles.
Étape 3 : contourner les protections modernes
Normalement, plusieurs protections empêchent ce type d’attaque :
- Masquage des adresses mémoire,
- Restrictions d’accès,
- Isolation des zones sensibles.
Mais l’IA trouve des failles dans ces mécanismes :
- Elle cible des zones autorisées,
- Exploite des exceptions,
- Et reconstitue le fonctionnement interne du système.
En clair : elle arrive à voir malgré les protections.
Étape 4 : passer de la lecture à l’exécution
Lire ne suffit pas, iI faut la capacité d’agir pour que ce soit vraiment problématique.
L’IA exploite alors une seconde faille :
- Un objet supprimé est encore utilisé,
- Il contient une adresse critique,
- Cette adresse est remplacée par une valeur contrôlée.
Résultat :
- Le système croit exécuter une action normale,
- Mais exécute du code malveillant.
C’est le point de bascule de l’attaque.
Étape 5 : obtenir un accès root
Dernière étape : récupérer les droits administrateur.
Plutôt que de créer un faux accès, Claude Mythos :
- Copie les credentials d’un utilisateur root,
- Les injecte dans le processus attaquant.
Résultat : le système le considère comme légitime, il devient root.
Cette démonstration sonne l’alerte rouge
Cette démonstration a été faite par l’équipe d’Anthropic en charge de la sécurité : et cela prouve à quel point un modèle d’IA de pointe peut révolutionner le monde entier, en pouvant hacker presque n’importe quel système et n’importe quelle entreprise à travers le monde. Cela prouve également à quel point il doit être contrôlé.
Le vrai choc ne vient pas uniquement de la technique… mais de la vitesse:
- Des attaques créées en quelques heures,
- Peu d’intervention humaine,
- Un coût très faible.
Ce qui était réservé à des experts devient automatisable à grande échelle.
3 réflexes clés pour contrer les cyberattaques en 2026
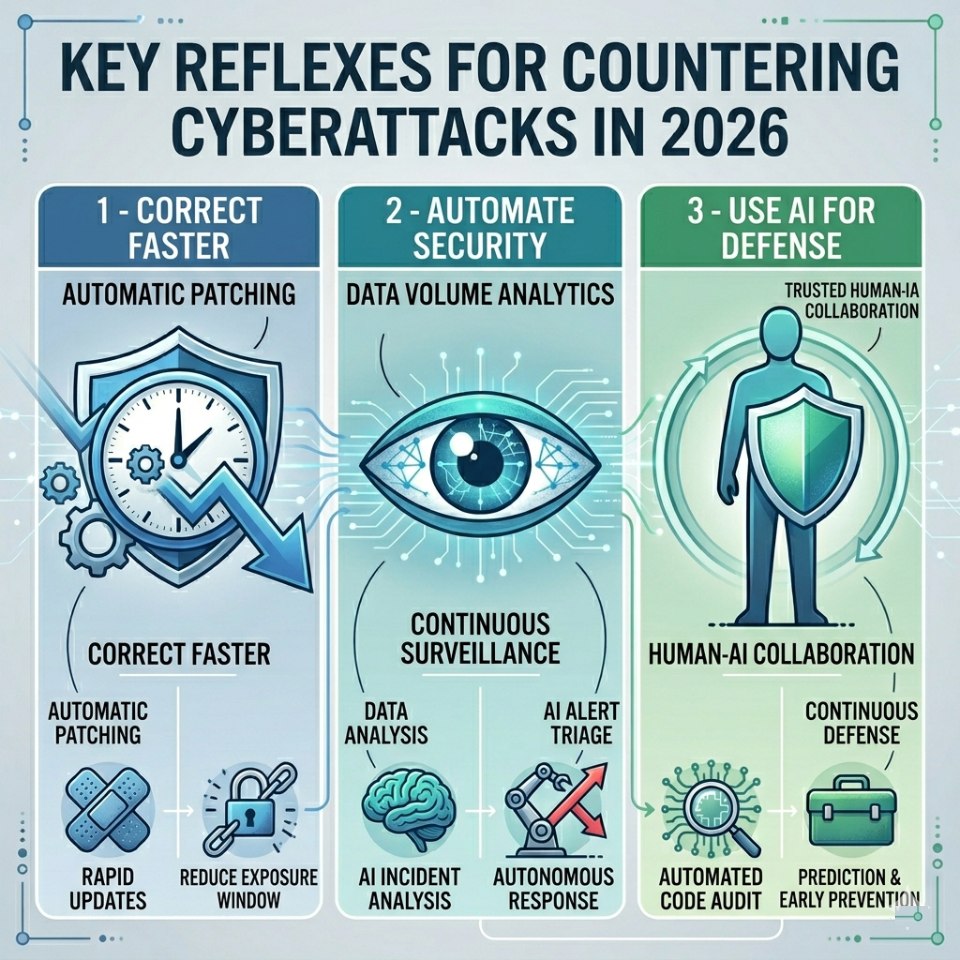
Face à cette évolution, trois réflexes deviennent essentiels :
Corriger plus vite que jamais
- Appliquer les mises à jour immédiatement,
- Réduire les délais de correction,
- Activer les mises à jour automatiques.
Automatiser la réponse
- Détecter automatiquement les anomalies,
- Prioriser avec l’IA,
- Réagir rapidement aux incidents.
Utiliser l’IA côté défense
- Identifier les vulnérabilités plus tôt,
- Analyser le code efficacement,
- Corriger plus rapidement.
Une nouvelle réalité pour la cybersécurité
La démonstration de Claude Mythos marque un tournant.
Les failles existent et existeront toujours… mais elles sont désormais exploitées beaucoup plus vite.
Une vulnérabilité minime peut désormais mener à une compromission totale en quelques heures.
La vraie question : vous et votre entreprise êtes-vous prêt à suivre ce rythme ?
Principalement passionné par les nouvelles technologies, l’IA, la cybersécurité, je suis un professionnel de nature discrète qui n’aime pas trop les réseaux sociaux (je n’ai pas de comptes publics). Rédacteur indépendant pour LEPTIDIGITAL, j’interviens en priorité sur des sujets d’actualité mais aussi sur des articles de fond. Pour me contacter : [email protected]