Pourquoi Google s’attaque de front aux rançongiciels ?
Les attaques par rançongiciel ne sont plus des cas isolés : elles représentent aujourd’hui l’une des menaces les plus redoutées des entreprises.
En quelques minutes, un logiciel malveillant peut chiffrer l’ensemble de vos fichiers et rendre votre activité totalement paralysée.
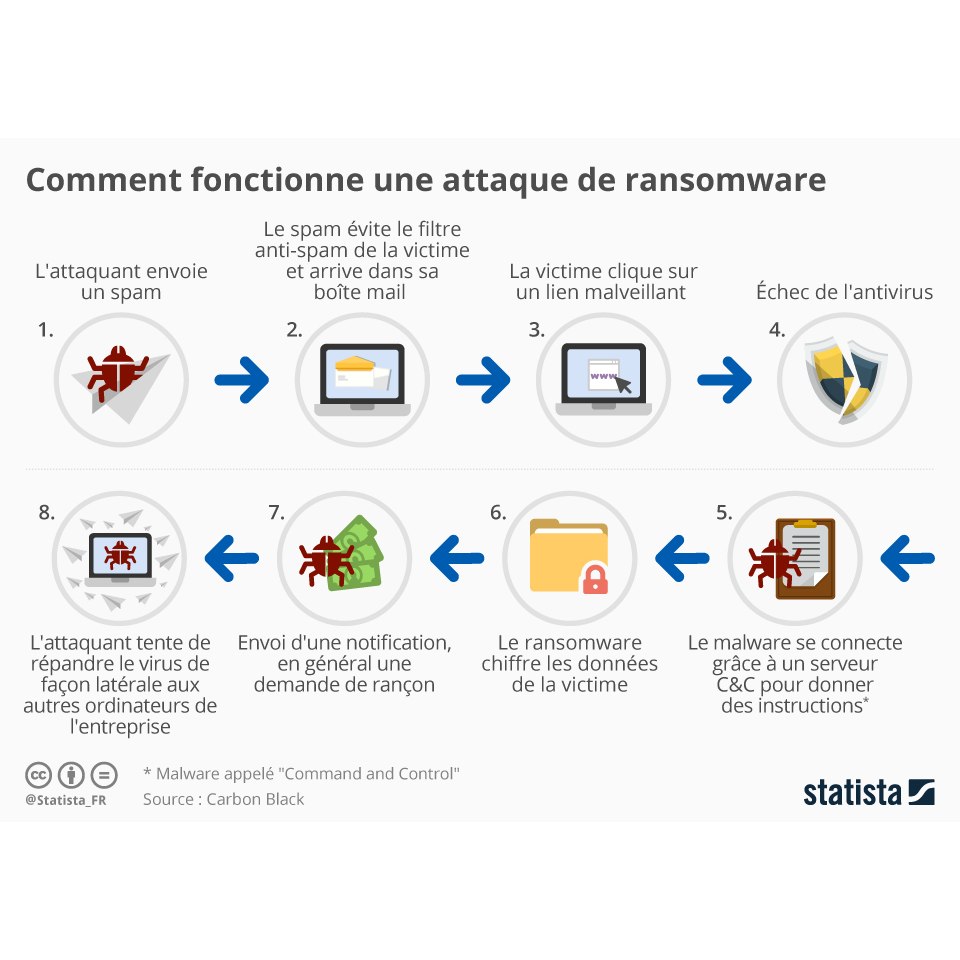
La seule issue est alors de payer une rançon… ou de restaurer des sauvegardes si elles existent.
Mais cette seconde option est longue, coûteuse et souvent incomplète.
Google mise sur une stratégie différente : arrêter l’attaque avant qu’elle ne se propage.
En intégrant une détection IA directement dans Drive pour ordinateur, l’entreprise espère offrir aux professionnels un filet de sécurité immédiat, sans coût supplémentaire et sans configuration complexe.
Comment l’IA de Google détecte une attaque en cours ?
Cette nouvelle protection repose sur un principe simple : identifier les signaux qui trahissent une activité malveillante avant que les dégâts ne soient irréversibles.
Pour cela, Google s’appuie sur sa base VirusTotal, qui rassemble des millions d’échantillons réels de rançongiciels.
L’IA a été entraînée à reconnaître :
- Des modifications soudaines et massives de fichiers (un signe classique d’un chiffrement forcé) ;
- Un comportement anormal dans la synchronisation entre l’ordinateur et le cloud ;
- Des fichiers altérés qui ne correspondent pas aux modèles habituels d’usage.
Dès qu’une anomalie est repérée, la synchronisation est suspendue.
Cela évite que des fichiers infectés ne contaminent tout le cloud.
L’utilisateur reçoit une alerte et peut restaurer les versions saines de ses fichiers en quelques clics.
De leur côté, les administrateurs disposent d’un journal d’audit détaillé pour analyser et comprendre l’incident.
Un bouclier numérique intégré à Workspace, sans coût supplémentaire
Contrairement à d’autres solutions, Google a choisi d’activer cette protection par défaut pour tous les clients professionnels de Workspace.
Elle est incluse sans frais additionnels et disponible dès maintenant en bêta sur Windows et macOS.
Voici comment se positionnent les principaux acteurs du marché :
| Fournisseur | Approche de protection | Disponibilité / coût |
|---|---|---|
| Google Drive | IA intégrée + suspension auto + restauration rapide | Inclus pour tous les clients Workspace (bêta) |
| Microsoft OneDrive | Restauration via gestion de versions + protocoles manuels | Inclus avec Microsoft 365 Entreprise |
| Dropbox | Détection et restauration | Payant (Standard / Business), inclus (Advanced / Enterprise) |
Un progrès majeur, mais pas une garantie absolue
Cette fonctionnalité est une avancée importante, elle renforce la capacité des entreprises à se défendre en temps réel et réduit le délai de réaction, souvent décisif dans une attaque par rançongiciel.
Mais il serait dangereux de considérer cet outil comme produit mirable 100 % fiable.
La raison est simple : les rançongiciels évoluent sans cesse.
Une IA entraînée sur des attaques connues peut se faire surprendre par une variante inédite.
Cela signifie que cette protection doit rester un complément à une stratégie globale : sauvegardes hors ligne, mises à jour régulières, sensibilisation des employés et supervision active.
Rédactrice web pour LEPTIDIGITAL, je vous aide à décrypter l’actualité du numérique simplement. Pour me contacter : [email protected]