

Une application web qui tourne parfaitement sur le poste d’un développeur et plante sur le serveur de production : c’est le problème que Docker s’est donné pour mission de régler. L’outil emballe le code, ses bibliothèques et sa configuration dans une image, puis l’exécute dans un conteneur isolé, identique d’une machine à l’autre. Docker revendique aujourd’hui plus de 20 millions de développeurs et plus de 20 milliards de téléchargements d’images par mois sur Docker Hub.
Quel problème Docker règle, et pour qui
Sans conteneur, chaque développeur installe à la main sa version de PHP, de Node.js, de PostgreSQL ou de Redis. Les écarts de version entre postes, préproduction et production finissent toujours par produire des bugs difficiles à reproduire. Docker remplace cette installation manuelle par un fichier de description : tout le monde lance exactement le même environnement, en une commande.
Le premier public est donc celui des développeurs web, freelances ou en agence, qui jonglent entre plusieurs projets aux dépendances incompatibles. Si vous montez encore un serveur PHP local à la main, un conteneur vous évite de polluer votre machine. Viennent ensuite les équipes produit, qui partagent des images privées et automatisent leurs tests, puis les grandes organisations, qui doivent contrôler quelles images leurs développeurs ont le droit de télécharger.
Comment fonctionne Docker au quotidien
Docker n’est pas un logiciel unique mais un ensemble de briques. La documentation officielle les sépare ainsi :
- Docker Engine, le moteur open source sous licence Apache 2.0, qui construit et exécute les conteneurs. Il s’installe directement sur Ubuntu, Debian, Fedora, CentOS, RHEL ou Raspberry Pi OS.
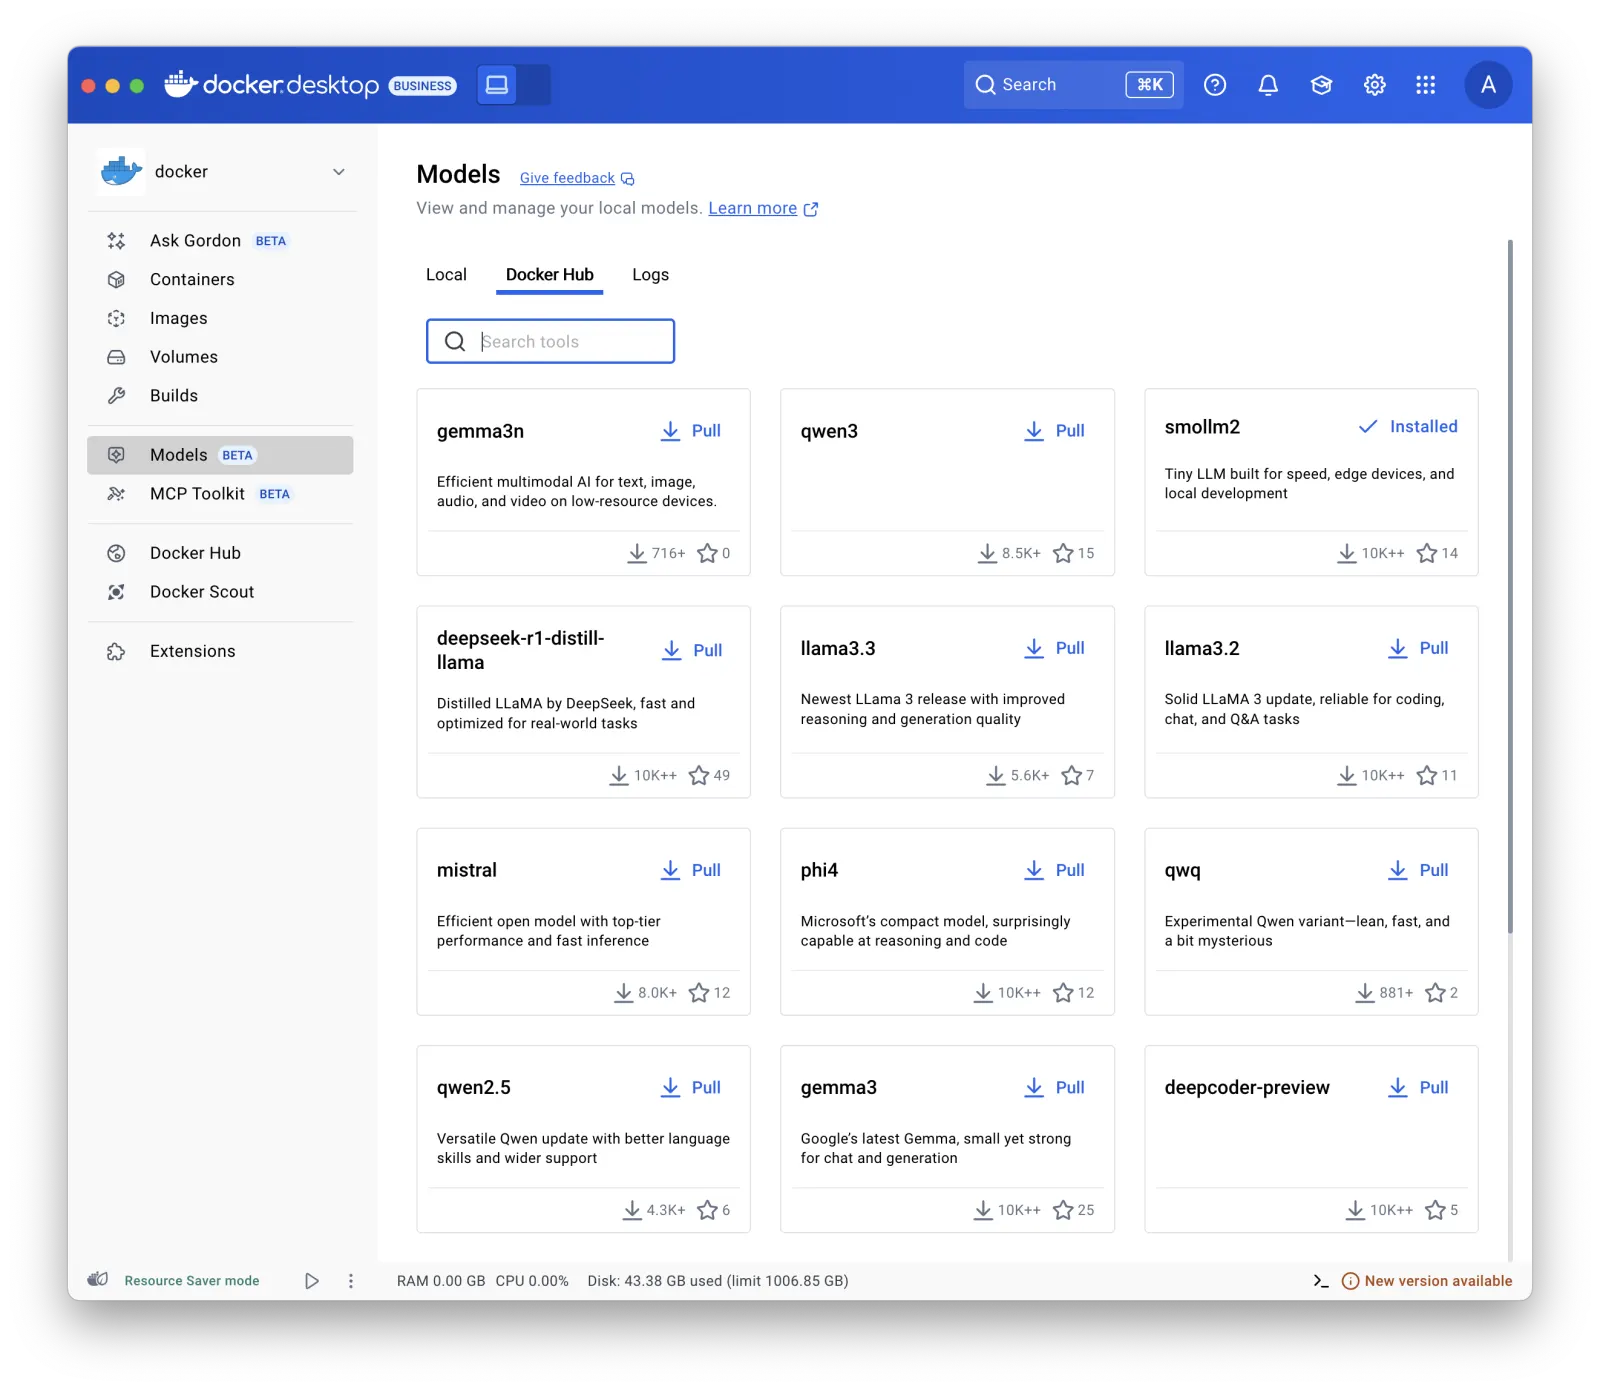
- Docker Desktop, l’application pour macOS, Windows et Linux qui embarque le moteur, la ligne de commande, Compose, Kubernetes et une interface graphique pour suivre conteneurs, images, volumes et builds.
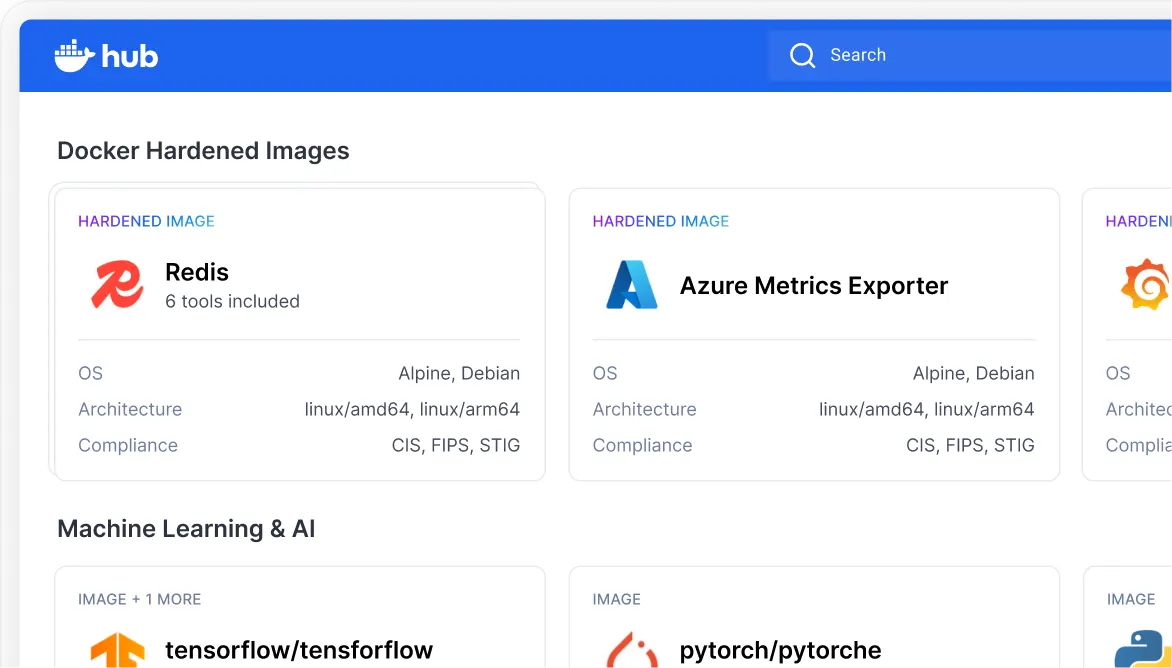
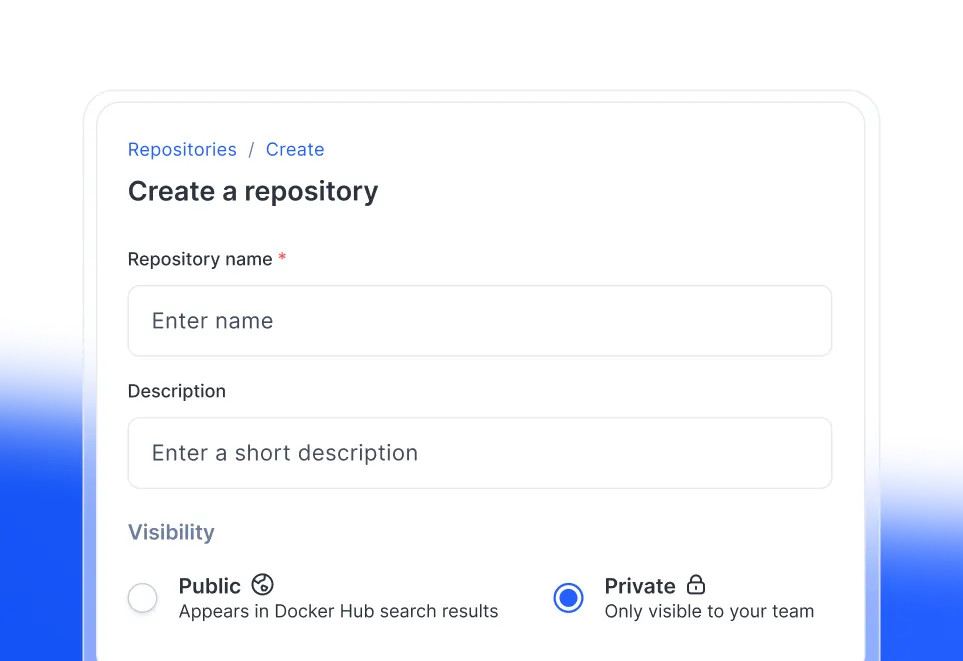
- Docker Hub, le registre où l’on publie et récupère les images, publiques ou privées.
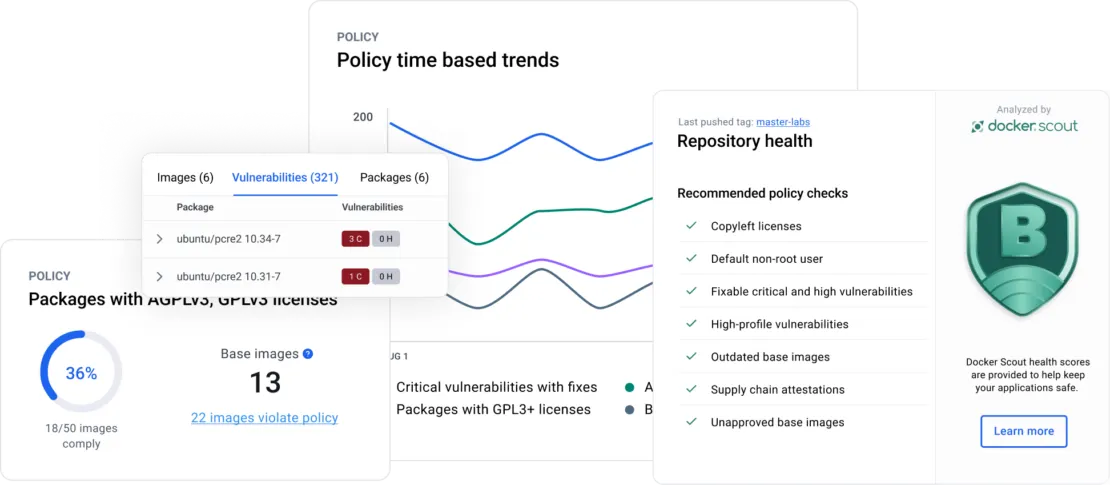
- Docker Scout, qui inventorie les composants de chaque image et les compare à une base de vulnérabilités tenue à jour.
Le cycle de travail type tient en quelques étapes. Vous décrivez votre image dans un Dockerfile, vous la construisez, puis vous déclarez dans un fichier YAML Compose l’ensemble des services de votre application : serveur web, base de données, cache. Une seule commande démarre alors toute la pile, avec ses réseaux et ses volumes. Quand l’image est prête, vous la poussez sur Docker Hub, d’où vos collègues, votre intégration continue ou votre serveur la récupèrent.
La prise en main demande des bases en ligne de commande : l’interface de Docker Desktop sert surtout à surveiller et à dépanner, pas à tout configurer. Vous écrivez Dockerfile et fichier Compose dans votre éditeur habituel, Visual Studio Code par exemple, puis vous suivez l’exécution dans Docker Desktop. Sur Windows, Docker Desktop s’appuie sur WSL 2 ou Hyper-V et permet de basculer entre conteneurs Linux et Windows.
Les nouveautés orientées IA
Docker a élargi son périmètre aux usages d’IA. Docker Model Runner télécharge des modèles de langage depuis Docker Hub ou Hugging Face et les sert en local derrière une API compatible OpenAI, ce qui permet de tester une application d’IA sans clé payante. Docker Sandboxes, de son côté, isole des agents de code dans des environnements fermés, en local gratuitement ou dans le cloud avec une facturation selon la consommation.
Cas d’usage concrets par profil
- Freelance ou agence web : un fichier Compose par client, avec la bonne version de WordPress, PHP et MySQL, que vous démarrez et arrêtez sans conflit entre projets.
- Équipe produit : des images privées sur Docker Hub, des tests d’intégration lancés contre de vraies bases de données grâce à Testcontainers Cloud, et un contrôle des failles par Docker Scout avant chaque mise en production.
- Équipe data ou IA : des modèles exécutés en local avec Model Runner pour prototyper sans envoyer de données à un service externe.
- DSI de grand compte : SSO, provisionnement SCIM, liste blanche des registres et des images autorisés, et isolation renforcée des conteneurs sur les postes des développeurs.
Une fois l’image construite, elle se déploie sur n’importe quel serveur doté du moteur, d’un VPS d’entrée de gamme à un cluster Kubernetes.
Docker face à Podman, Rancher Desktop et OrbStack
Les trois alternatives reprennent le principe du conteneur popularisé par Docker. Podman, porté par Red Hat, fonctionne sans démon et sans droits administrateur, un argument pour les environnements Linux très verrouillés. Rancher Desktop, maintenu par SUSE, vise surtout ceux qui travaillent avec Kubernetes au quotidien. OrbStack se concentre sur macOS avec une application légère.
L’avantage de Docker tient à son écosystème : Docker Hub, la documentation, les intégrations avec les outils d’intégration continue et les extensions d’éditeurs supposent presque toujours Docker par défaut. Son point faible est la licence de Docker Desktop, payante pour les grandes structures, qui pousse certaines entreprises vers ces alternatives.
Les limites à connaître
La première limite est contractuelle. Docker Desktop reste gratuit pour un usage personnel, l’enseignement, les projets open source non commerciaux et les entreprises de moins de 250 salariés réalisant moins de 10 millions de dollars de chiffre d’affaires. Au-delà de l’un de ces seuils, ou pour une administration, un abonnement payant est obligatoire pour chaque utilisateur. Le moteur seul, installé sur Linux, n’est pas concerné.
La deuxième est linguistique : l’interface de Docker Desktop ne propose aucun réglage de langue et la documentation officielle est en anglais. Le compte gratuit, enfin, se limite à un dépôt privé sur Docker Hub et à 100 téléchargements d’images par heure, ce qui peut bloquer une intégration continue partagée.
Quel plan choisir
Si vous travaillez seul ou dans une structure sous les seuils de la licence, le plan Personal suffit pour développer. Passez à Pro dès que vous avez besoin de plusieurs dépôts privés, de téléchargements illimités sur Docker Hub ou de minutes Testcontainers Cloud. Team devient pertinent quand plusieurs personnes partagent des images et que vous voulez gérer les droits par rôle et garder un journal d’audit. Business n’a d’intérêt que si votre entreprise dépasse les seuils de la licence ou exige SSO et contrôle des images autorisées.
Pour comparer Docker aux autres outils de votre chaîne, consultez notre sélection de logiciels de développement web et notre panorama des logiciels de versioning.