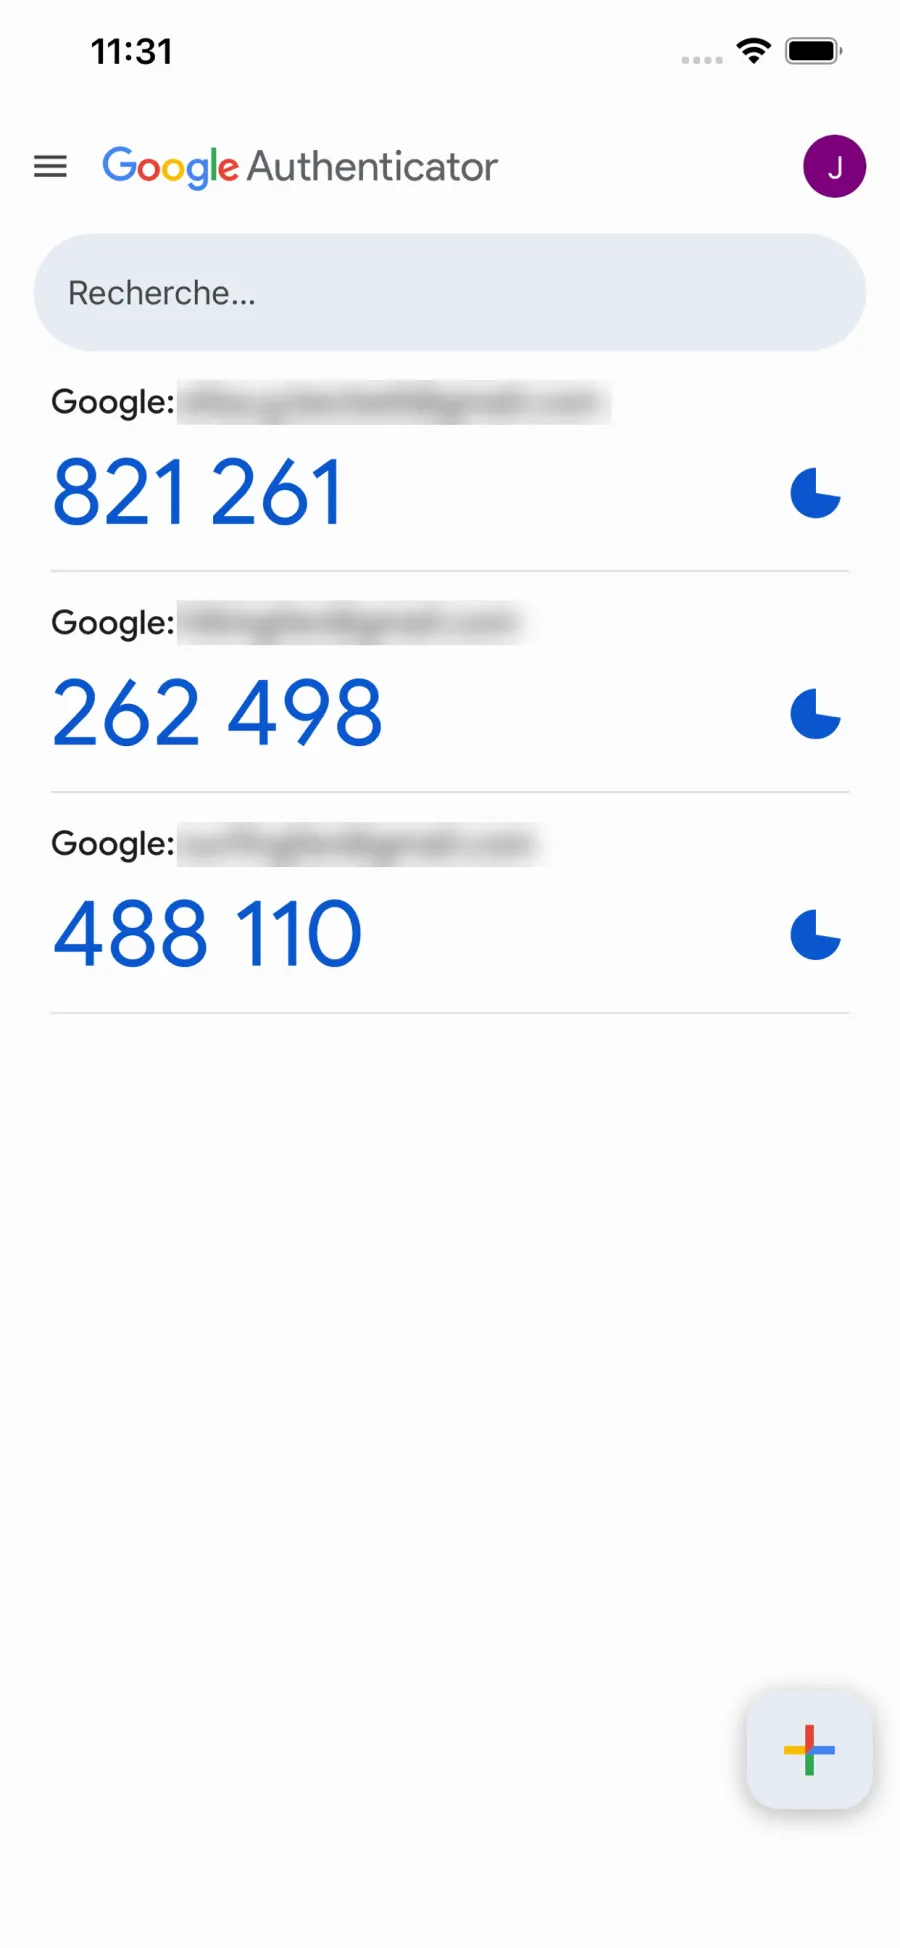


Un mot de passe seul ne suffit plus : fuites de bases de données, réutilisation du même code partout, hameçonnage. La validation en deux étapes ajoute une seconde preuve au moment de la connexion, et Google Authenticator en est la forme la plus répandue. L’application de Google affiche, pour chaque compte enregistré, un code à six chiffres renouvelé en continu. Vous le saisissez après votre mot de passe, et un pirate qui ne détient que ce dernier reste à la porte.
Quel problème Google Authenticator règle, et pour qui
L’application sert à une chose : produire des codes à usage unique sur votre téléphone, à partir d’un secret partagé avec le service au moment de l’activation. Elle suit les normes ouvertes TOTP (code basé sur l’heure) et HOTP (code basé sur un compteur). C’est ce qui la rend utilisable bien au-delà de l’écosystème Google : la plupart des réseaux sociaux, outils de gestion de projet, hébergeurs ou plateformes publicitaires qui proposent une « application d’authentification » acceptent ses codes.
Elle parle donc à deux publics. Les particuliers d’abord, qui veulent mieux protéger leur compte Gmail ou leurs réseaux sociaux sans payer d’abonnement. Les salariés ensuite : dans Google Workspace, l’administrateur peut rendre la validation en deux étapes obligatoire, et Google cite son application parmi les méthodes de génération de codes. Le code étant calculé sur l’appareil, il s’affiche même sans réseau mobile ni Wi-Fi, ce qui compte en déplacement à l’étranger.
Fonctionnement et prise en main
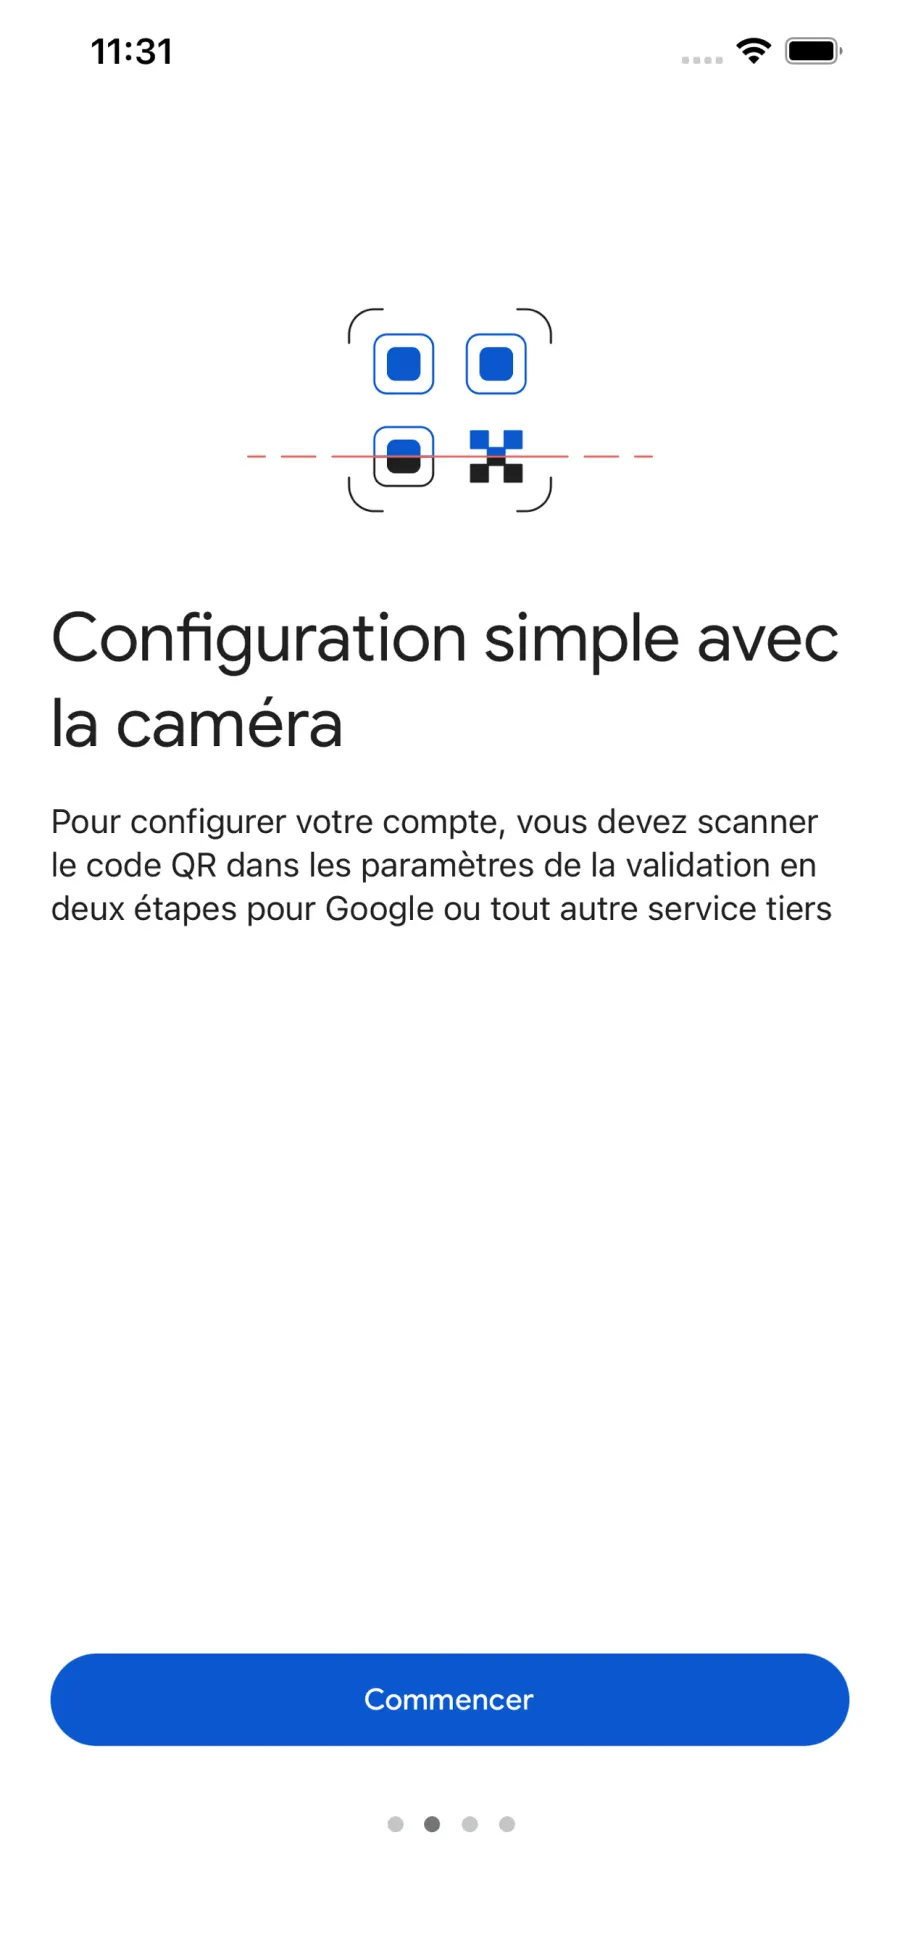
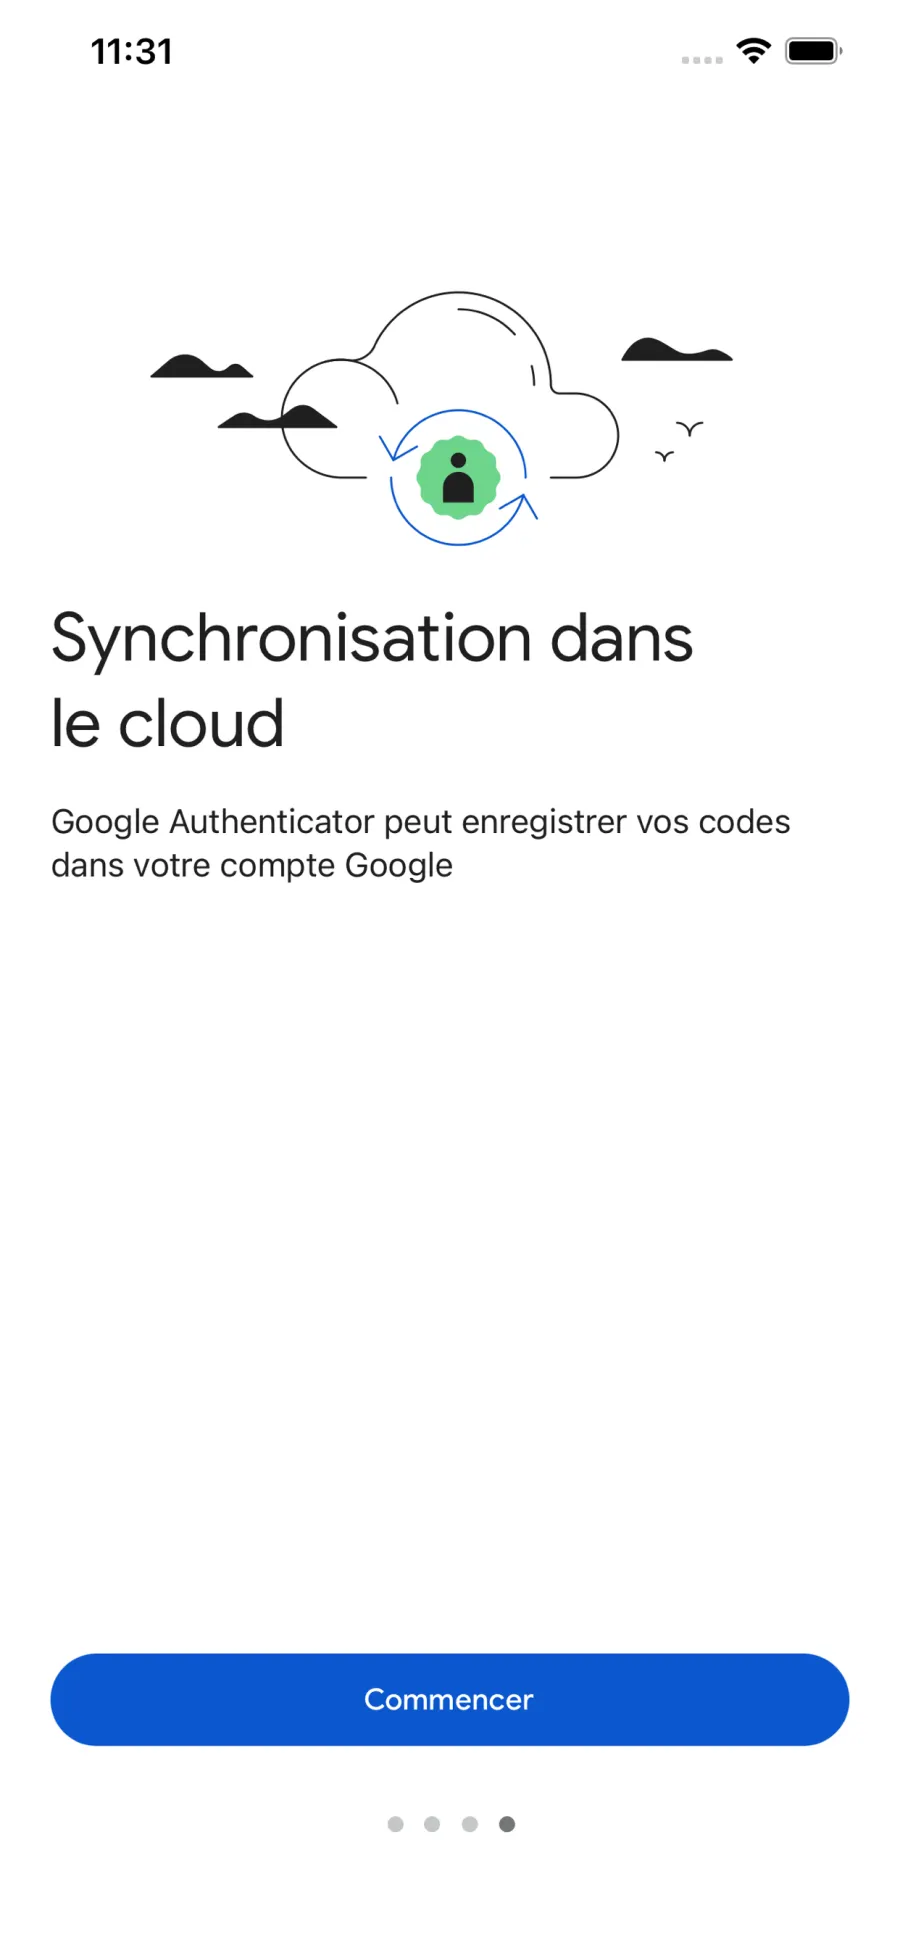
Au premier lancement, quatre écrans présentent le principe, puis l’application vous propose de vous connecter à votre compte Google ou de l’utiliser sans compte. Ce choix a des conséquences. Connecté, vos codes sont sauvegardés dans votre compte, chiffrés en transit et au repos selon Google, et réapparaissent sur un nouveau téléphone dès que vous vous y connectez. Sans compte, ils restent uniquement sur l’appareil.
Pour ajouter un service, vous ouvrez ses réglages de sécurité depuis un ordinateur, choisissez l’option d’application d’authentification, puis scannez le code QR affiché avec le bouton « + » de l’application. Le service vous demande ensuite de saisir un premier code pour confirmer. Pour votre propre compte Google, le parcours démarre dans les paramètres de validation en deux étapes, avec l’option « Configurer Authenticator » ; Google prévient qu’il peut falloir jusqu’à sept jours avant qu’elle apparaisse comme méthode de connexion.
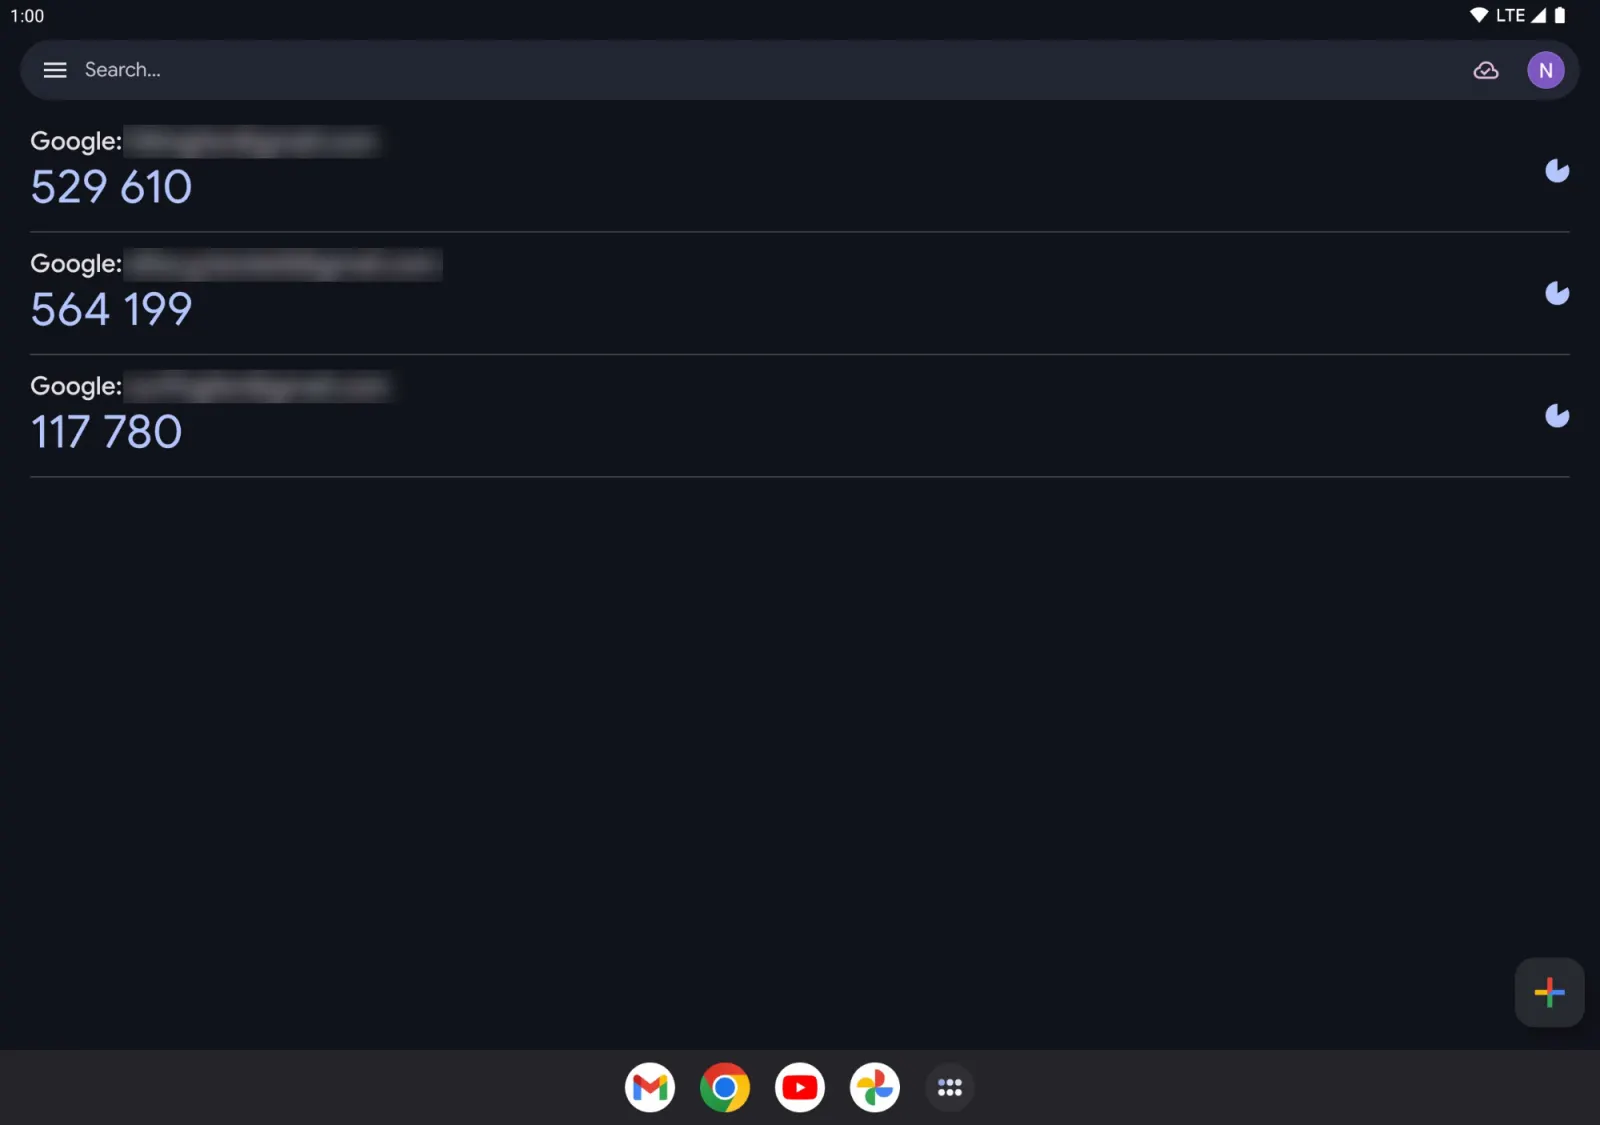
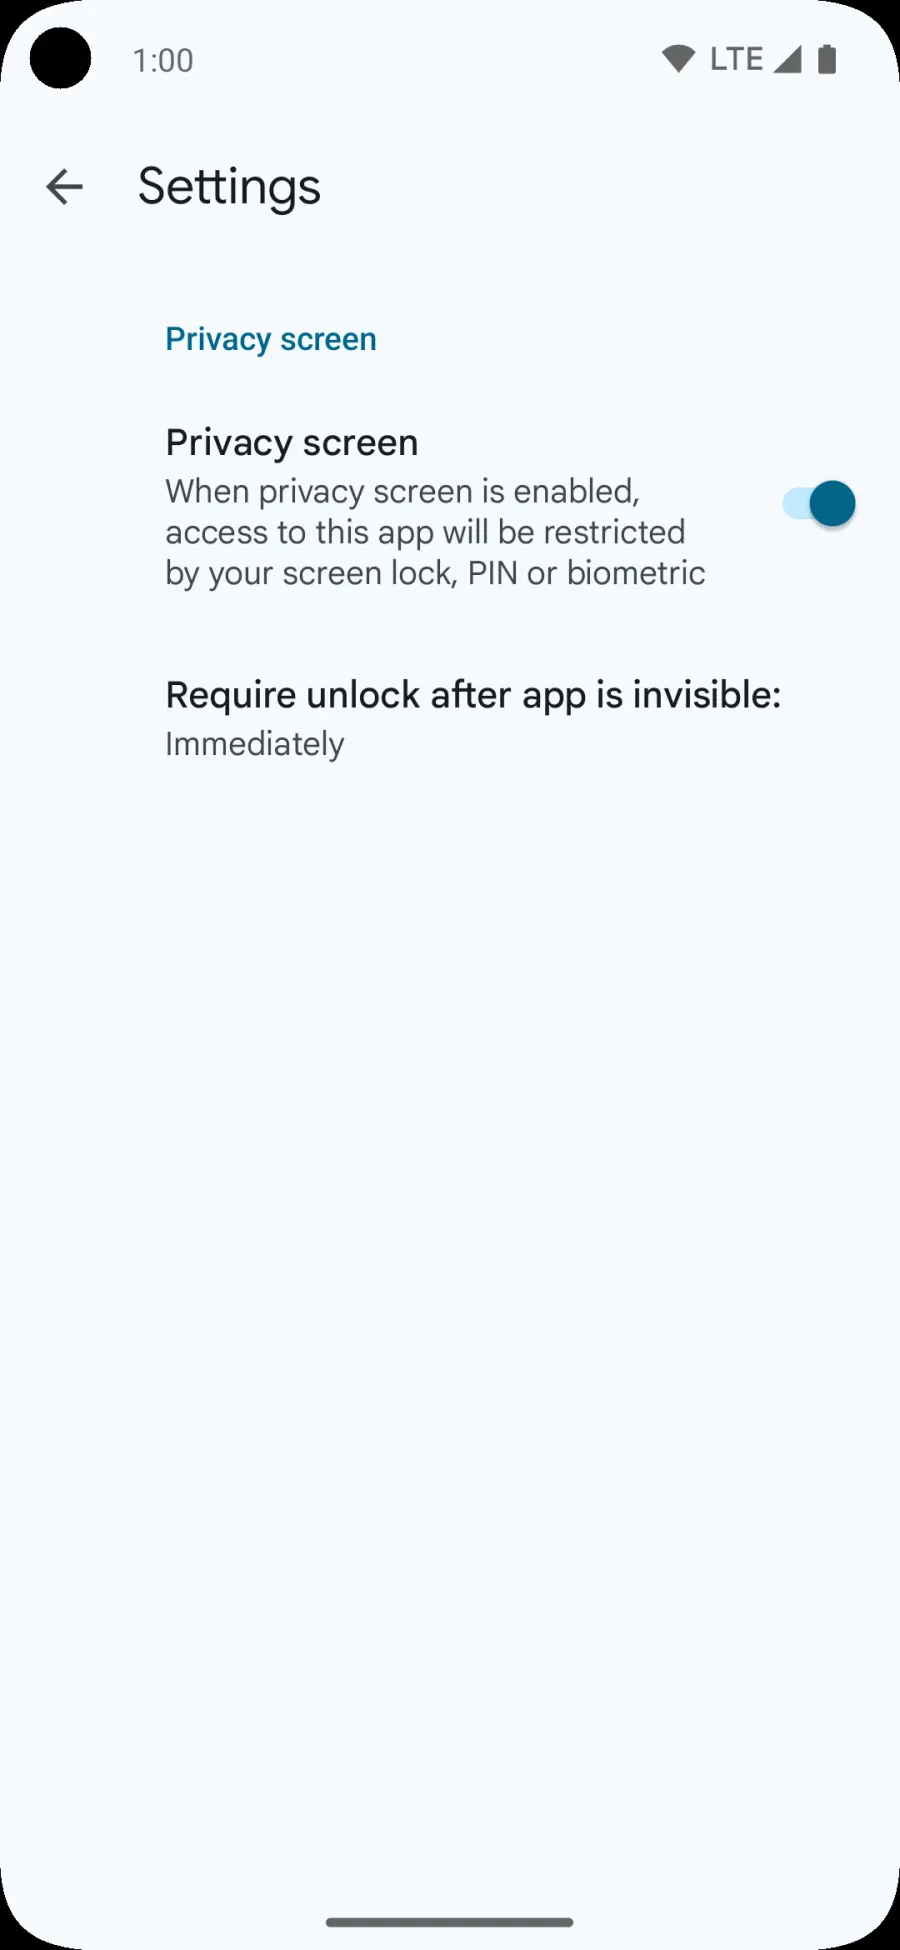
Au quotidien, l’écran principal liste vos comptes avec leur code et un petit minuteur circulaire. Une barre de recherche filtre par nom d’utilisateur, un balayage vers la gauche modifie une entrée, vers la droite la supprime, et un appui prolongé permet de réordonner la liste. Dans les paramètres, l’Écran Confidentialité verrouille l’ouverture de l’application derrière le code du téléphone ou la biométrie.
Cas d’usage concrets par profil
- Le particulier prudent active la double authentification sur sa messagerie, ses réseaux sociaux et ses comptes marchands, et garde la synchronisation activée pour ne rien perdre en changeant de téléphone.
- Le community manager qui administre les pages de plusieurs marques regroupe tous les codes dans une seule application et retrouve le bon compte via la recherche.
- Le salarié d’une PME sous Google Workspace répond à l’obligation fixée par son administrateur sans installer d’outil payant.
- Le consultant en mission à l’étranger se connecte à ses outils sans dépendre d’un SMS, puisque les codes se génèrent hors ligne.
Google Authenticator face à Microsoft Authenticator, Authy et 2FAS
Microsoft Authenticator joue dans la même catégorie gratuite, avec un atout pour les entreprises équipées de Microsoft 365 : l’approbation des connexions par simple notification. Authy, édité par Twilio, s’est longtemps distingué par la synchronisation multi-appareils, un argument que Google a rattrapé en 2023. 2FAS, application open source, mise sur la transparence de son code et une extension de navigateur.
Google Authenticator se démarque par la simplicité et par son intégration naturelle au compte Google. Les gestionnaires de mots de passe comme 1Password ou Bitwarden stockent aussi des codes TOTP à côté des identifiants, pratique, mais au prix d’un seul point de défaillance : c’est justement ce que la séparation entre mot de passe et code veut éviter. Si vous hésitez entre les deux approches, notre sélection de gestionnaires de mots de passe détaille les options.
Les limites à connaître
Première limite, la portée : l’application ne tourne que sur Android, iPhone et iPad. Aucun client pour Windows ou macOS, donc le téléphone doit rester à portée de main. Deuxième limite, la récupération : si vous utilisez l’application sans compte Google et perdez votre appareil, les codes disparaissent avec lui, et il faut passer par les codes de secours ou les procédures de récupération de chaque service. À l’inverse, avec la synchronisation, supprimer un code sur un appareil le supprime partout.
Troisième limite, la nature même des codes à usage unique. Un faux site qui vous demande votre mot de passe peut aussi vous demander le code du moment et l’utiliser aussitôt. Google le reconnaît dans sa documentation Workspace : les clés de sécurité restent la méthode la plus résistante à l’hameçonnage, et la firme pousse désormais les clés d’accès (passkeys). Authenticator reste un net progrès face au mot de passe seul ou au SMS, que Google déconseille.
Nos conseils pour bien l’utiliser
Il n’y a pas de plan à choisir : l’application est gratuite, sans version premium. Les vrais choix sont ailleurs. Activez la synchronisation si vous craignez de perdre votre téléphone, et protégez votre compte Google lui-même par une méthode solide, puisqu’il devient la clé de tous vos codes. Activez l’Écran Confidentialité pour qu’une personne qui emprunte votre téléphone déverrouillé ne lise pas vos codes. Conservez enfin les codes de secours de chaque service hors du téléphone.
Avant de changer d’appareil sans synchronisation, utilisez la fonction « Transférer des comptes » pour exporter vos codes par code QR, et ne réinitialisez l’ancien téléphone qu’après avoir vérifié que tout fonctionne sur le nouveau. Si une adresse fait partie d’une fuite de données, comme celles évoquées dans notre article sur les 183 millions d’e-mails volés, la double authentification est souvent ce qui empêche le piratage du compte.